خلاصه
قرارداد هوشمند یک توافقنامه دیجیتال و خودکار روی بلاکچین است که بدون نیاز به واسطهها عمل میکند. مشابه یک ماشین فروش خودکار، این قراردادها بر اساس منطق شرطی کار میکنند؛ یعنی بهمحض برآوردهشدن شرایط، کد بهشکل خودکار اجرا میشود. این قراردادها با حذف کاغذبازیهای اداری، افزایش چشمگیر سرعت و دقت و جایگزینی اعتماد به نهادهای مرکزی با اعتماد به کدهای تغییرناپذیر، نوید دنیای غیرمتمرکزی را میدهند که در آن خبری از واسطهها و هزینههای اضافی برای اجرای یک قرارداد نیست.
مقدمه
با تحولاتی که فناوری بلاکچین در صنایع مختلف ایجاد کرده است، حرکت بهسوی اتوماسیون سریعتر از چیزی که فکر میکنیم پیش میرود. امروزه دیگر قراردادهای سنتی پاسخگوی نیاز نسل علاقهمند به وب ۳ نیستند. این نسل به قراردادهایی نیاز دارد که بهشکل خودکار اجرا شوند و نیازی به واسطههای متمرکز نداشته باشند. به همین دلیل، درک قرارداد هوشمند که بستر مناسبی برای برنامههای غیرمتمرکز (dApps) و سیستمهای مالی فراهم میکند، از اهمیت زیادی برخوردار است. اگر میخواهید بدانید قرارداد هوشمند چیست و چگونه میتوان از آن در دنیای واقعی استفاده کرد، مطالعه این مقاله را به شما پیشنهاد میکنیم.

قرارداد هوشمند چیست و چه تفاوتی با قرارداد سنتی دارد؟
آیا میدانید قراردادهای سنتی در دنیای واقعی چگونه بسته میشوند؟
فرض کنیم شما صاحب یک باغ سیب هستید و شخصی میخواهد کل محصول یک سال شما را بخرد. شما بر سر مقدار تقریبی محصول، زمان برداشت، قیمت، نحوه پرداخت و سایر جزئیات توافق میکنید. برای اینکه هیچیک از طرفین زیر قول خود نزند، یک قرارداد کتبی تنظیم کرده و آن را امضا میکنید. ازآنجاکه مبلغ قرارداد قابلتوجه است، برای امنیت بیشتر آن را در دفتر اسناد رسمی به ثبت میرسانید. در اینجا، دفترخانه بهعنوان واسطه تضمین میکند که شما محصول را طبق قرارداد در موعد مقرر تحویل دهید و خریدار نیز مبلغ توافقشده را پرداخت کند.

حال سوال این است: در دنیای بلاکچین که قرار است با خودکارسازی فرایندها واسطهها حذف شوند، تکلیف قراردادها چه میشود؟ اینجاست که قراردادهای هوشمند وارد بازی میشوند.
تعریف قرارداد هوشمند
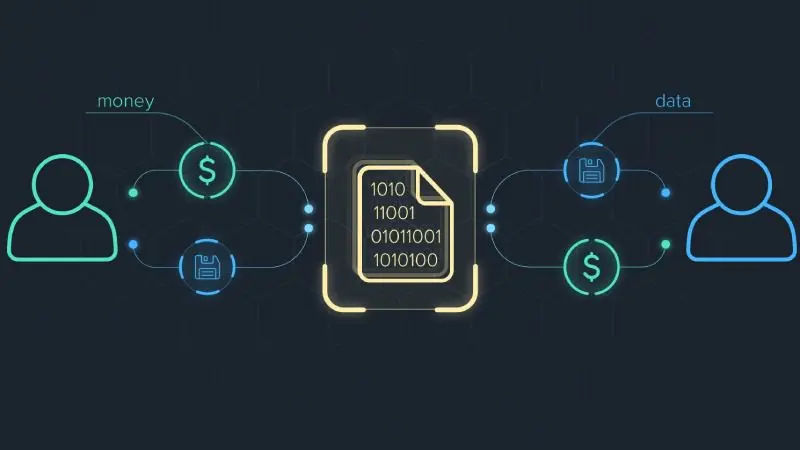
قرارداد هوشمند (Smart Contract) نوعی توافقنامه دیجیتال است که روی شبکه بلاکچین ذخیره میشود. این قرارداد حاوی مجموعهای از قوانین و شرایط است که طرفین بر سر آنها به توافق رسیدهاند. هروقت شرایط ازپیشتعیینشده آن برآورده شوند، قرارداد بهطور خودکار تراکنشها را اجرا میکند.
قراردادهای هوشمند روی پلتفرمهایی مانند ماشین مجازی اتریوم (EVM) اجرا میشوند و از نوع تورینگ کامل (Turing-complete) هستند؛ یعنی میتوانند محاسبات و منطقهای پیچیده را پردازش کنند. از آنجا که قراردادهای هوشمند روی شبکه بلاکچین عمل میکنند، به هیچ مرجع مرکزی وابستگی ندارند و همین امر باعث میشود ماهیتی کاملاً غیرمتمرکز داشته باشند.
تفاوت قرارداد هوشمند با قرارداد سنتی
آنطور که گفتیم، قراردادهای سنتی و هوشمند هردو حاوی یکسری شرایط و ضوابط هستند که موردتوافق طرفین قرارداد است. پس تفاوت بین قرارداد سنتی و قراردادهای هوشمند چیست؟
در قراردادهای سنتی، برای تضمین اجرای تعهدات به واسطههایی مانند وکلا، دفترخانهها، بانکها یا سیستم قضایی اعتماد میکنیم. این روند معمولاً زمانبر، پرهزینه و همراه با کاغذبازیهای اداری است. در قراردادهای هوشمند، اعتماد به واسطهها جای خود را به اعتماد به کدهای ریاضی و برنامهنویسی میدهد. کدهایی که پس از ثبت در بلاکچین، غیرقابلدستکاری هستند و با سرعت و دقت بینظیری توافقنامهها را اجرا میکنند.
نمونهای از قرارداد هوشمند
دستگاههای فروش خودکار نوشیدنی ابتداییترین شکل قرارداد هوشمند در دنیای واقعی ما هستند. شما یک سکه یا اسکناس را وارد دستگاه میکنید (X) و دکمه نوشیدنی مورد نظرتان را فشار میدهید (Y). هیچ فروشندهای پشت دستگاه یا صندوقدار نیست؛ اما دستگاه بهشکل خودکار نوشیدنی درخواستی شما را تحویل میدهد. قراردادهای هوشمند از همین منطق پیروی میکنند: اگر X رخ داد، Y را انجام بده.
تاریخچه و پیدایش قرارداد هوشمند
شاید فکر کنید قراردادهای هوشمند همزمان با بلاکچین و ارزهای دیجیتال متولد شدهاند؛ اما اینطور نیست. ریشه این ایده به سالها قبل از پیدایش بیت کوین برمیگردد.
اولین کسی که مفهوم «قرارداد هوشمند» را مطرح کرد، نیک سابو (Nick Szabo)، دانشمند علوم رایانه، رمزنگار و پژوهشگر حقوقی بود. او در سال ۱۹۹۴ پیشنهاد کرد که با تبدیل بندهای یک قرارداد کاغذی به کدهای رایانهای میتوان توافقها را بهشکل خودکار و بدون نیاز به واسطه اجرا کرد. سابو همان کسی بود که مثال دستگاه فروش خودکار را برای توضیح ایده خود به کار برد. بااینحال، در آن زمان، هنوز بستر مناسبی از نظر فناوری برای ذخیره امن و اجرای غیرمتمرکز این کدها وجود نداشت و این ایده در حد یک مفهوم نظری باقی ماند.
ظهور بیت کوین و معرفی بلاکچین
با ظهور بیت کوین در سال ۲۰۰۹، فناوری بلاکچین (که قبل از آن وجود داشت ولی شناختهشده نبود) بهعنوان یک بستر غیرمتمرکز، شفاف و تغییرناپذیر به جهان معرفی شد. این همان چیزی بود که قراردادهای هوشمند به آن نیاز داشتند و حتی خود شبکه بیت کوین از اسکریپتهایی سادهای استفاده میکرد که نوعی قرارداد هوشمند محسوب میشدند. بااینحال، زبان برنامهنویسی بیت کوین بهعمد محدود طراحی شده بود تا امنیت شبکه حفظ شود. بنابراین، بیت کوین برای نوشتن قراردادهای هوشمندِ پیچیده و چندلایه مناسب نبود.
ظهور اتریوم بهعنوان کامپیوتر جهانی
آنچه ایده قرارداد هوشمند را به واقعیت تبدیل کرد، راهاندازی شبکه اتریوم بود. در سال ۲۰۱۳، یک برنامهنویس جوان روسیکانادایی بهنام ویتالیک بوترین (Vitalik Buterin) متوجه شد که فناوری بلاکچین میتواند کاربردهایی بسیار فراتر از انتقال پول داشته باشد. او ایده ساخت شبکهای را مطرح کرد که دارای یک ماشین مجازی و زبان برنامهنویسی کامل باشد. شبکه اتریوم در سال ۲۰۱۵ راهاندازی شد و کاستیهای بیت کوین برای نوشتن قراردادهای هوشمند را جبران کرد. اتریوم بهعنوان اولین بلاکچینی که بهشکل خاص برای اجرای قرارداد هوشمند طراحی شده بود، به بهشت توسعهدهندگان در سراسر جهان تبدیل شد. حالا آنها میتوانستند قوانین پیچیده تجاری و مالی را بهصورت کد روی بلاکچین بنویسند. اتریوم قراردادهای هوشمند را از یک رویا به ابزاری قدرتمند تبدیل کرد که امروز پایهگذار هزاران برنامه غیرمتمرکز (dApp) است.
قراردادهای هوشمند چگونه کار میکنند؟
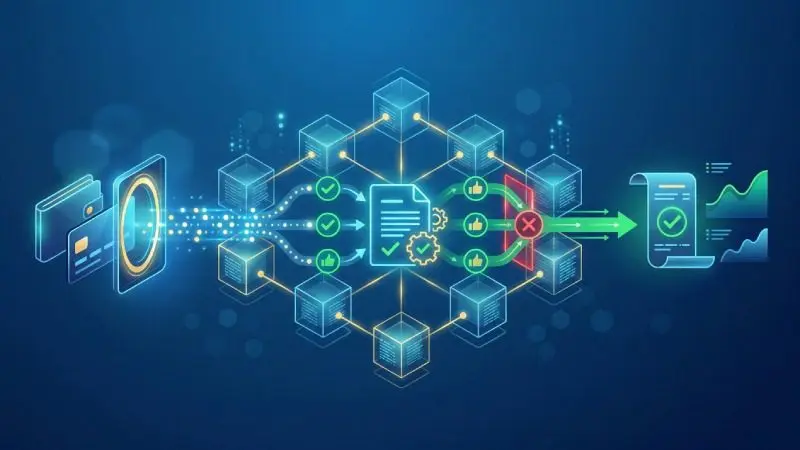
برای اینکه یک قرارداد هوشمند بتواند بدون نیاز به هیچ واسطهای مثل بانک یا وکیل کار کند، به مجموعهای از ابزارها و زیرساختها نیاز دارد:
محیط و زبان مناسب
قراردادهای هوشمند ساختارهایی بهشکل تورینگ کامل هستند. در علم رایانه، سیستمی تورینگکامل است که بتواند هر برنامه یا محاسبه منطقی و پیچیدهای (شامل حلقههای تکرار و شروط) را اجرا کند. این یعنی قراردادهای هوشمند فقط ماشینحسابهای ساده نیستند، بلکه نرمافزارهای کاملی هستند. حالا چرا روی ماشین مجازی اجرا میشوند؟ ماشین مجازی محیطی فراهم میکند که کدهای تورینگکامل درون آن پردازش و اجرا میشوند تا به سیستمعامل رایانههای میزبان (نودها) آسیبی نرسد.
بعد از اینکه برنامهنویس کد قرارداد را نوشت، باید آن را روی بلاکچین آپلود کند. به این کار استقرار (Deployment) میگویند. وقتی قرارداد مستقر شد، به بخشی از وضعیت (State) یا دیتابیس فعلی بلاکچین تبدیل میشود و دیگر قابلپاکشدن نیست.
آدرسدهی
به این قرارداد یک آدرس منحصربهفرد اختصاص مییابد. این آدرس بهصورت تصادفی ساخته نمیشود، بلکه براساس یک فرمول ریاضی به دست میآید:
آدرس = هش (آدرس استقراردهنده و نانس)
آدرس استقراردهنده، آدرس کیف پول کسی است که قرارداد را مینویسد و نانس (Nonce) تعداد تراکنشهایی است که آن کیف پول تا به حال انجام داده است. این فرمول تضمین میکند که آدرس قرارداد همیشه یکتا و قابلپیشبینی باشد.
دسترسپذیری
وقتی قرارداد آدرسدهی شد، در دسترس کاربران و سایر قراردادهای هوشمند قرار میگیرد و آنها میتوانند با آن تعامل برقرار کنند. این تعامل به دو صورت امکانپذیر است:
۱. فراخوانی توابع (مثلاً کلیک روی دکمه «خرید» یا «رأی دادن» در یک برنامه غیرمتمرکز که دستور خاصی را در قرارداد فعال میکند).
۲. ارسال دارایی (مثل ارسال ارز دیجیتال به آدرس قرارداد)، درصورتیکه برای دریافت وجه تنظیم شده باشد.
تبدیل کد به زبان قابلدرک برای ماشین
فراخوانی قرارداد باعث اجرای توابع درجشده در آن میشود. از آنجا که ماشین مجازی زبانهای برنامهنویسی قابلفهم برای انسان از جمله سالیدیتی (Solidity) و راست (Rust) را نمیفهمد، باید کامپایلر کدهای قرارداد را بایتکد (Bytecode) تبدیل کند؛ رشتهای از اعداد و حروف که برای ماشین مجازی قابلفهم هستند. پس از آن، ماشین مجازی بایتکد قرارداد را دستور به دستور اجرا میکند و یک ماشین پشتهای (Stack Machine) مجازی را شبیهسازی میکند. این بدان معناست که ماشین مجازی برای اجرای کدهای قرارداد هوشمند، بهجای استفاده از آدرسهای پیچیده حافظه، دادهها و دستورات را در یک پشته روی هم میچیند و پردازش میکند.
استفاده از اوراکل برای تعامل با دنیای واقعی
قراردادهای هوشمند در دامنه محدودی عمل میکنند و فقط میتوانند با دادههای درونزنجیرهای (On-chain) و سایر قراردادهای درون همان شبکه تعامل داشته باشند. بنابراین، چطور میتوان از آنها در دنیای واقعی استفاده کرد؟
با اوراکلها (Oracles). اوراکلها سیستمهای محاسباتی خارجی و برونزنجیرهای هستند که دادههای دنیای واقعی یا قابلیتهای میانزنجیرهای (Cross-chain) را فراهم میکنند. قراردادهای هوشمند در طول اجرا، میتوانند رویدادهایی را منتشر کنند که در بلاکچین ثبت و فهرستبندی میشوند تا برنامههای آفچین بتوانند این تغییرات را مشاهده کنند و به آنها واکنش نشان دهند.
یکی از مشهورترین اوراکلهای حال حاضر صنعت کریپتو، چین لینک است. برای کسب اطلاعات بیشتر در مورد این پروژه معروف، مقاله «چین لینک چیست؟» را بخوانید.
اعتبارسنجی
پس از استقرار و در حین تعامل با قراردادهای هوشمند، هر تراکنش یک فرایند پردازشی ساختاریافته را طی میکند تا معتبربودن آن تضمین شود. تراکنشها ابتدا در شبکه پخش (Broadcast) میشوند و سپس در استخری با عنوان ممپول (Mempool) منتظر اعتبارسنجی میمانند. اعتبارسنجها (یا در برخی بلاکچینها، ماینرها) تراکنشها را برمیدارند و براساس الگوریتم اجماع شبکه (اثبات کار، اثبات سهام و …) آنها را پردازش میکنند.
ثبت در بلاکچین
تراکنشها پس از اعتبارسنجی، بهشکل دائمی و غیرقابلتغییر در بلاکچین ثبت میشوند. اجرای هر تراکنش به کارمزد نیاز دارد. برای نمونه، در اتریوم هزینههای پردازش تراکنش با گس (Gas) نشان داده میشود که بهمعنای هزینه مراحل محاسباتی موردنیاز برای اجرای عملیات خاص در قرارداد است. برای مدیریت کارآمد منابع شبکه و جلوگیری از سوءاستفادههایی مانند حلقههای بینهایت، هر تراکنش دارای یک محدودیت گس (Gas Limit) است. یک سقف تعیینشده که نشان میدهد فرستنده حاضر است چه مقدار برای محاسبات هزینه کند. عملیات پیچیده، مانند تغییرات وضعیت (State) و نوشتن در فضای ذخیرهسازی، بهدلیل بار محاسباتی بیشتر شبکه، هزینههای گس بالاتری به همراه دارند.
نحوه ایجاد یک قرارداد هوشمند از ابتدا تا اجرای نهایی
چرخه عمر یک قرارداد هوشمند از ۵ مرحله اصلی تشکیل میشود:
مرحله اول؛ ایجاد و توسعه
ایجاد یک قرارداد هوشمند با نوشتن کد آن آغاز میشود. کد قرارداد با تعریف منطق، توابع و ساختارهای داده، تعیین میکند که قرارداد در زمان اجرا چه کارهایی را انجام دهد. توسعهدهندگان این کدها را با زبانهای برنامهنویسی ویژهای ازجمله سالیدیتی مینویسند. پس از نهاییشدن کد، کامپایلر باید آنها را به بایتکد تبدیل کند.
نکته مهم: این مرحله بسیار حیاتی است؛ زیرا قراردادها پس از استقرار غیرقابل تغییرند و کوچکترین باگ امنیتی میتواند به ازدسترفتن سرمایههای کاربران منجر شود.
مرحله دوم؛ استقرار در شبکه
بایتکد کامپایلشده از طریق یک تراکنش روی بلاکچین مستقر میشود. با تأیید این تراکنش، قرارداد برای همیشه در وضعیت بلاکچین ثبت میشود و دیگر نمیتوان آن را تغییر داد. یک سربرگ بلاک (Block header) برای این قرارداد ایجاد میشود و آن را بهشکل رسمی در شبکه منتشر میکند.
مرحله سوم؛ تعامل کاربر
پس از استقرار موفقیتآمیز، کاربران یا سایر قراردادهای هوشمند میتوانند با ارسال تراکنش به آدرس منحصربهفرد قرارداد با آن تعامل برقرار کنند.
مرحله چهارم؛ اعتبارسنجی شبکه
پس از اینکه تراکنش ارسالی کاربر در شبکه پخش میشود، اعتبارسنجهای شبکه یا ماینرها تراکنشها را از استخر انتخاب کرده و کد مشخصشده قرارداد را روی نودهای خود اجرا میکنند. هر نود منطق قرارداد را در یک محیط سندباکس (ایزوله) اجرا میکند تا از یکپارچگی نتایج در سراسر شبکه اطمینان حاصل شود. چندین نود بهشکل مستقل این قرارداد را اجرا میکنند. نتایج همه نودها با هم مقایسه میشود. درصورت تطبیق نتایج، اعتبارسنجها به اجماع میرسند و تراکنش را معتبر اعلام میکنند. با این مکانیزم اجماع، اجرای قطعی قرارداد تضمین میشود.
مرحله پنجم؛ بهروزرسانی وضعیت نهایی
پس از اعتبارسنجی، وضعیت نهایی حاصل از تراکنش روی بلاکچین ثبت شده و هدر بلاک بهروزرسانی میشود. این نشاندهنده وضعیت جدید قرارداد هوشمند در بلاکچین است که دیگر تغییر نخواهد کرد. این وضعیت از طریق مرورگرهای بلاکچین (Blockchain Explorers) برای همه قابل مشاهده و رهگیری است.
معرفی پلتفرمهای برتر قرارداد هوشمند
با اینکه اتریوم اولین پلتفرمی بود که این قابلیت را معرفی کرد، بعدها رقبای قدرتمندی با ویژگیهای متفاوت به میدان آمدند. هر پلتفرم مزایا و معایب خاص خود را دارد که در این بخش آنها را بررسی میکنیم.
اتریوم (Ethereum)
اتریوم همچنان بزرگترین، امنترین و محبوبترین میزبان قراردادهای هوشمند و برنامههای غیرمتمرکز (dApps) است. بیشترین تعداد توسعهدهنده و سرمایه در این شبکه قرار دارد.
- زبان برنامهنویسی: سالیدیتی
- نقطه ضعف: بهدلیل ترافیک بالای شبکه، کارمزدهای انجام تراکنش در آن میتواند بسیار گران باشد. سرعت تأیید تراکنشها در آن نسبتاً پایین است (البته شبکههای لایه دوم مانند آربیتروم و آپتیمیزم برای حل این مشکل راهاندازی شدهاند).
سولانا (Solana)
سولانا با هدف حل مشکل سرعت و کارمزد اتریوم طراحی شد. این شبکه میتواند هزاران تراکنش را در یک ثانیه با کارمزدی در حد چند سنت پردازش کند.
- زبان برنامهنویسی: راست (Rust) و سیپلاسپلاس (++C)
- نقطه ضعف: در گذشته با مشکلاتی مانند قطعی شبکه مواجه بوده است و برخی منتقدان میگویند تمرکززدایی آن بهاندازه اتریوم نیست. بااینحال، خرید سولانا برای برنامههایی که به تراکنشهای سریع و ارزان نیاز دارند (مثل بازیهای بلاکچینی) انتخاب ایدئالی است.
بیانبی چین (BNB Smart Chain)
این شبکه که صرافی بزرگ بایننس (Binance) از آن پشتیبانی میکند، با کپیکردن کدهای اتریوم و ایجاد یکسری تغییرات، شبکه سریعتر و بسیار ارزانتری نسبت به اتریوم است. کدهایی که برای اتریوم نوشته شدهاند، بهراحتی روی این شبکه هم اجرا میشوند (یعنی با EVM سازگار است).
- نقطه ضعف: تعداد نودها در این شبکه بسیار کمتر از اتریوم است، بنابراین بهشدت متمرکزتر است و بیشتر تحت کنترل یک نهاد یعنی بایننس قرار دارد.
کاردانو (Cardano)
کاردانو با رویکرد کاملاً علمی و دانشگاهی راهاندازی شده است. هر بهروزرسانی و کدی در این شبکه پیش از اجرا، توسط متخصصان و دانشگاهیان بررسی میشود.
- نقطه ضعف: رویکرد محتاطانه کاردانو باعث شده است سرعت توسعه و رشد برنامهها در آن، بسیار کندتر از رقبایش باشد.
آوالانچ (Avalanche) و پولکادات (Polkadot)
این پلتفرمها نسل جدیدتری هستند که بهجای یک بلاکچین واحد، از چندین زنجیره متصل به هم استفاده میکنند تا هم سرعت را بالا ببرند و هم شبکههای مختلف بتوانند با یکدیگر ارتباط برقرار کنند.
کاربردهای اصلی قرارداد هوشمند در دنیای واقعی
قراردادهای هوشمند میتوانند در هر جایی که نیاز به توافق، واسطه و اعتماد است وارد عمل شوند. در اینجا ۱۰ کاربرد اصلی قرارداد هوشمند در دنیای واقعی را بررسی میکنیم:
امور مالی غیرمتمرکز
مهمترین کاربرد قراردادهای هوشمند، در حوزه امور مالی غیرمتمرکز یا دیفای (DeFi) است. برای نمونه، فرض کنید میخواهید وام بگیرید. در سیستم مالی سنتی، باید به بانک بروید، ضامن ببرید و روزها منتظر بمانید. در دیفای، قرارداد هوشمند نقش بانک را بازی میکند. شما وثیقه دیجیتال خود را در قرارداد قفل میکنید و در همان لحظه، بدون نیاز به هیچ انسانی، وام خود را دریافت میکنید. پلتفرمهایی مثل آوی (Aave) دقیقاً همین کار را میکنند.
هنر دیجیتال و توکنهای غیرمثلی
شاید فکر کنید NFTها فقط عکسهای دیجیتالی هستند، اما مغز متفکر پشت آنها قراردادهای هوشمندند. برای نمونه، اگر یک هنرمند نقاشی دیجیتال هستید که آثار خود را بهعنوان NFT میفروشید، میتوانید در قرارداد هوشمند آن کدی به این صورت بنویسید: «هر بار که این اثر در آینده بین افراد دیگر خرید و فروش شد، ۱۰٪ از مبلغ فروش بهشکل خودکار به کیف پول من واریز شود». این کار در دنیای سنتی تقریباً غیرممکن است!
صنعت موسیقی
هنرمندان نوظهور در صنعت موسیقی در شروع کار خود به درآمد حاصل از استریم (پخش آنلاین) وابستهاند. برنامههای قرارداد هوشمند میتوانند پرداخت حق امتیاز را آسانتر کنند. بهعنوان مثال، این قراردادها میتوانند مشخص کنند که چه درصدی از درآمد حق امتیاز به شرکت ضبط موسیقی و چه درصدی به هنرمند تعلق میگیرد. این پرداختها میتوانند بهصورت آنی انجام شوند که یک برد بزرگ برای تمامی طرفین درگیر است.
مدیریت زنجیره تأمین و صنعت لجستیک
قراردادهای هوشمند بهعنوان قراردادهای خوداجرا، میتوانند بهصورت مستقل و بدون نیاز به واسطهها یا اشخاص ثالث عمل کنند. اگر یک قرارداد هوشمند برای یک زنجیره تأمین سرتاسری طراحی کنید، این سیستم به هیچ مدیریت یا حسابرسی روزانهای نیاز نخواهد داشت. هرگونه تحویل کالا خارج از زمانبندی میتواند اقدامات اصلاحی از پیش توافقشدهای را فعال کند تا از عملکرد یکپارچه سیستم اطمینان حاصل شود.
برای مثال، فرض کنید یک محموله داروی حساس به دما در حال ارسال است. یک سنسور دما (بهعنوان اوراکل) به قرارداد هوشمند متصل میشود. اگر در طول مسیر دما از حد مجاز بالاتر برود، قرارداد هوشمند فوراً پرداخت به شرکت حملونقل را لغو کرده و به شرکت داروسازی هشدار میدهد.
مالکیت املاک و مستغلات
فناوری قرارداد هوشمند برای ارائه مالکیت خرد در املاک ایدئال است. بهجای اینکه یک ملک بهطور کامل متعلق به یک نفر باشد، میتوان مالکیت را بین چند نفر تقسیم کرد و هر نفر توکنهای آن ملک را خریداری کنند. دارنده هر توکن در بخشی از آن ملک شریک میشود. این کار ورود به بازار املاک و انجام سرمایهگذاریهای خرد را برای همه آسان میکند.
برای مثال، یک ساختمان ۱۰۰ میلیارد تومانی را میتوان با یک قرارداد هوشمند به ۱۰۰ هزار توکن دیجیتال تقسیم کرد. افراد با سرمایههای کم هم میتوانند صاحب کسری از یک ملک تجاری بزرگ شوند و اجارهبهای آن بهصورت خودکار بین همه مالکان تقسیم شود.
خردهفروشی
قراردادهای هوشمند میتوانند به سادهسازی فرایندهای اداری که اغلب باری بر دوش خردهفروشان فیزیکی هستند، کمک کنند. برای نمونه، میتوانند قراردادهای هوشمندی را برای فراهمکردن پرداختهای سریع به پیمانکاران ایجاد کنند، مدیریت حقوق و دستمزد و ردیابی آنی آن را دیجیتالی کنند و شناسههای بلاکچینی منحصربهفردی را روی واحدهای موجودی قرار دهند تا شفافیت را در سراسر زنجیره تأمین ایجاد کنند.
هویت دیجیتال
شما میتوانید اجزای مختلفی از دادههای اعتباری گرفته تا داراییهای دیجیتال را روی یک قرارداد هوشمند ذخیره کنید و یک هویت دیجیتال بسازید. هنگامی که قراردادهای هوشمند به خدمات آنلاین مختلف متصل میشوند، طرفین مقابل میتوانند بدون فاششدن هویت افراد، اطلاعات لازم را درباره آنها به دست آورند. قراردادهای هوشمند میتوانند حاوی امتیازات اعتباری باشند که وامدهندگان میتوانند از آنها برای سنجش ریسک احتمالی استفاده کنند.
ثبت دادههای مالی
قراردادهای هوشمند میتوانند به تسهیل جمعآوری دقیق و شفاف دادهها کمک کنند. آنها میتوانند هزینههای حسابرسی را بهشدت کاهش داده و انطباق با قوانین را تضمین کنند. این ویژگی باعث سادهسازی جریانهای کاری اداری و صرفهجویی در وقت حسابداران میشود.
رأیگیری و حاکمیت شفاف
یکی از بزرگترین مشکلات سیستمهای رأیگیری سنتی، احتمال تقلب یا دستکاری آرا است. قراردادهای هوشمند میتوانند محیط امنی را برای رأیگیری ایجاد کنند و خطر دستکاری احتمالی در آرا را کاهش دهند. هر رأی که با استفاده از قرارداد هوشمند ثبت میشود، در دفتر کل توزیعشده غیرمتمرکز محافظت میشود و بهدلیل رمزنگاری، رمزگشایی آنها بهشدت دشوار است. قراردادهای هوشمند همچنین میتوانند مشارکت رأیدهندگان را افزایش دهند؛ زیرا با وجود یک سیستم آنلاین مبتنی بر قراردادهای هوشمند، دیگر نیازی به حضور فیزیکی در حوزههای رأیگیری نیست.
این روش برای شرکتها و سازمانها هم کاربرد دارد. برای نمونه، در سازمانهای خودگردان غیرمتمرکز (DAO)، اعضا برای تصمیمگیریها رأی میدهند. قرارداد هوشمند آرا را دریافت کرده و بهصورت شفاف روی بلاکچین ثبت میکند که غیرقابل تغییر است. اگر رأیگیری به حد نصاب برسد، تصمیم را بهصورت خودکار اجرا میکند. هیچ تقلبی در کار نخواهد بود.
صنعت بیمه
صنعت بیمه پر از اختلافات و مناقشات است. قراردادهای هوشمند نقش مهمی در خودکارسازی بیمهنامهها و خدمات بیمه ایفا میکنند. این امر میتواند به کاهش هزینههای بیمهگر و در نتیجه کاهش حق بیمهها کمک کند. با فرایندهای پرداخت خودکار خسارت که فناوری قرارداد هوشمند از آنها پشتیبانی میکند، بیمهگذاران میتوانند خسارت خود را بسیار سریعتر از فرایندهای دستی فعلی دریافت کنند.
قراردادهای هوشمند چه مزایایی دارند؟
قراردادهای هوشمند مزایای بیشماری را برای برنامههای غیرمتمرکز به ارمغان میآورند که سیستمهای سنتی بهراحتی قادر به رقابت با آن نیستند. در ادامه به برخی از مزایای کلیدی قرارداد هوشمند اشاره کردهایم:
خودکارسازی فرایندها و اجرای سریع
قراردادهای هوشمند جریانهای کاری پیچیده را خودکارسازی میکنند و نیاز به مداخله دستی در پردازش تراکنشها را از بین میبرند. آنها با اجرای فوری منطقی که از پیش تعیین شده است، کارآیی فرایندها را بهشکل قابلتوجهی افزایش میدهند. درنتیجه، فرایندهایی که بهطور سنتی به واسطههای متعدد یا مراحل طولانی برای تأیید نیاز داشتند، سادهتر و کارآمدتر میشوند. همچنین، قرارداد هوشمند در تمام ساعات شبانهروز و روزهای هفته اجرا میشود و مانند قراردادهای سنتی نیازی به بازبودن دفترخانه یا ادارات در ساعات کاری ندارد.
دقت بینقص و جلوگیری از خطای انسانی
انسانها در پرکردن فرمها و قراردادها اشتباه میکنند، اما رایانهها نه. قرارداد هوشمند دقیقاً همان چیزی را اجرا میکند که برای آن برنامهریزی شده است. اگر شرط پردازش بهشکل منطقی X = Y + Z تعریف شده باشد، سیستم بدون کوچکترین خطایی آن را محاسبه و اجرا میکند.
کاهش هزینهها
قراردادهای هوشمند با حذف واسطهها، هزینههای عملیاتی مرتبط با تراکنشهای مالی را کاهش میدهند. بانکها و مؤسسات مالی سنتی، اغلب برای پردازش تراکنشها و ارائه خدمات ارزش افزوده، کارمزدهای قابلتوجهی دریافت میکنند. کارمزد تراکنشها در بلاکچین اغلب بسیار کمتر از کارمزدهای سنتی است. این صرفهجویی در هزینهها بهویژه برای تراکنشهای فرامرزی بسیار سودمند است، زیرا هزینههای واسطهها و تأخیرها بهطرز چشمگیری کاهش مییابد.
افزایش امنیت
تغییرناپذیری ذاتی بلاکچین تضمین میکند که پس از استقرار یک قرارداد، هیچکس نتواند آن را دستکاری کند. این ویژگی در ترکیب با امنیت رمزنگاریشده، محافظت قدرتمندی در برابر تقلب و تغییرات غیرمجاز ایجاد میکند. علاوه بر این، قراردادهای هوشمند میتوانند از تکنیکهای رمزنگاری برای فعالکردن ویژگیهای حریم خصوصی، مانند اثباتهای دانشصفر (Zero-Knowledge Proofs) استفاده کنند که در آن ضمن حفظ محرمانگی دادهها، فقط اطلاعات ضروری فاش میشود. بااینحال، بهطور پیشفرض، بیشتر دادههای قراردادهای هوشمند شفاف هستند و به هر کسی اجازه میدهند تراکنشها را حسابرسی و تأیید کنند. این شفافیت، باعث میشود اقدامات مخرب راحتتر تشخیص داده شوند که به تقویت امنیت میانجامد.
همچنین، اگر هکری بخواهد اطلاعات یک قرارداد را تغییر دهد، باید بیش از ۵۰ درصد کل شبکه بلاکچین را هک کند که در شبکههایی مثل اتریوم از نظر محاسباتی و مالی عملاً غیرممکن است.
اعتماد و قابلیت اطمینان
قراردادهای هوشمند به مراجع متمرکز نیاز ندارند. این سیستم غیرمتمرکز و بینیاز از اعتماد (Trustless)، قوانین از پیش تعیینشده را بهشکل خودکار و بدون دخالت خارجی اجرا میکند. درنتیجه، نقطه شکست واحد که در سیستمهای سنتی بهوفور یافت میشود، وجود ندارد و آسیبپذیری در برابر حملات و دستکاری کاهش مییابد. یک مزیت عمده، قابلیت پیشبینی قراردادهای هوشمند است؛ زیرا خروجی این قراردادها را میتوان قبل از استقرار شبیهسازی و آزمایش کرد. این قابلیت پیشبینی موجب تقویت اعتماد میشود.
چالشها، معایب و خطرات قرارداد هوشمند چیست؟
قراردادهای هوشمند با وجود پتانسیلهای شگفتانگیز، هنوز در مسیر بلوغ هستند و چالشهای مهمی دارند که باید قبل از استفاده گسترده برطرف شوند. در این بخش به چالشها و معایب قراردادهای هوشمند اشاره میکنیم:
باگها و آسیبپذیریهای کد
کدهای قراردادهای هوشمند را انسانها مینویسند و بنابراین، امکان اشتباه در کد اصلی وجود دارد. ازآنجاکه این قراردادها اغلب با داراییهای مالی سروکار دارند، یک باگ کوچک میتواند به فاجعه منجر شود. هکرها دائماً در حال بررسی کدها بهویژه پروژههای منبع باز هستند تا روزنههای امنیتی را پیدا کنند.
بهعنوان یک نمونه تاریخی، هک معروف The DAO در سال ۲۰۱۶ نشان داد که چگونه یک هکر میتواند با سوءاستفاده از یک نقص منطقی در کد، سرمایههای کاربران را بهسرقت ببرد. در جریان آن هک، ۵۰ میلیون دلار از داراییهای کاربران بر باد رفت.
تغییرناپذیری
درست است. تغییرناپذیری بلاکچین یکی از بزرگترین مزایای آن است. بااینحال، این ویژگی میتواند خطر بزرگی هم داشته باشد. اگر شما قراردادی را روی بلاکچین مستقر کنید و بعداً متوجه اشتباه محاسباتی یا باگ در آن شوید، نمیتوانید کد را بهسادگی ویرایش (Edit) کنید. برای رفع مشکل، باید قرارداد جدیدی نوشته شود و سرمایهها به آن منتقل شوند که فرایند بسیار پیچیدهای است.
خطر دستکاری اوراکلها
قراردادهای هوشمند اطلاعات دنیای واقعی مثل قیمت دلار یا نتیجه یک مسابقه را از اوراکلها میگیرند. قانون معروفی در برنامهنویسی وجود دارد که میگوید «داده ورودی اشتباه مساوی است با خروجی اشتباه». این قانون درباره اوراکلها کاملاً درست است. اگر یک هکر بتواند دادههای اوراکل از دنیای واقعی را دستکاری کند، قرارداد هوشمند بهشکل خودکار بر اساس اطلاعات غلط اجرا میشود.
وضعیت مبهم حقوقی و قانونی
درحالحاضر در بیشتر نقاط جهان، قراردادهای هوشمند در دادگاههای سنتی به رسمیت شناخته نمیشوند. در بلاکچین، کد را همان قانون میدانیم. حال اگر کد بهدرستی عمل نکند یا یکی از طرفین قصد کلاهبرداری داشته باشد، پیگیری قضایی آن در دنیای واقعی بسیار دشوار و پیچیده خواهد بود.
هزینههای بالای شبکه و مشکل مقیاسپذیری
اجرای هر خط از کد قرارداد هوشمند نیازمند توان پردازشی است که کاربران باید هزینه آن را بهعنوان کارمزد بپردازند. در شبکههایی مانند اتریوم، هزینه اجرای یک قرارداد هوشمند ساده در زمان شلوغی شبکه ممکن است بهشدت بالا برود. اگرچه فناوریهای جدید در تلاش برای حل این مشکل هستند، هنوز چالش کارمزدها پابرجاست و یکی از موانع پذیرش عمومی قراردادهای هوشمند است.
خرید اتریوم از صرافی ارز دیجیتال نوبیتکس
اگر برای اجرای قرارداد هوشمند یا تعاملپذیری با آن به اتر برای پرداخت کارمزد نیاز دارید، میتوانید از صرافی ارز دیجیتال نوبیتکس برای خرید ارز اتریوم اقدام کنید. خرید از نوبیتکس بسیار ساده است و با ساخت یک حساب کاربری و احراز هویت ساده انجام میشود. جامعه کاربری نوبیتکس نقدینگی بسیار بالایی برای کاربران فراهم میکند که در هر لحظه میتوانند با نزدیکترین قیمت به قیمت بازارهای جهانی رمزارزهای مدنظرشان را خریداری کنند. خرید از نوبیتکس ریسک مسدودشدن وجوه در صرافیهای خارجی را که کاربران ایرانی را تحریم کردهاند از بین میبرد و بهدلیل اعتبار بالایی که دارد، از سرمایههای کاربران بهخوبی محافظت میکند.
چه آسیبپذیریهایی قراردادهای هوشمند را تهدید میکند؟
در این بخش به برخی از مهمترین آسیبپذیریهای قراردادهای هوشمند میپردازیم:
حملات ورود مجدد
حملات ورود مجدد (Reentrancy Attacks) زمانی رخ میدهند که یک قرارداد مخرب بهطور مکرر یک تابع آسیبپذیر را در قرارداد هدف، پیش از تکمیل اجرای اولیه آن تابع، فراخوانی کند. این سوءاستفاده اغلب به مهاجمان اجازه میدهد با ورود مجدد بازگشتی به همان تابع، وجوه را تخلیه کرده یا وضعیت قرارداد را مختل کنند.
مکانیزم: در یک حمله ورود مجدد، اگر یک قرارداد پیش از بهروزرسانی وضعیت داخلی خود (برای مثال، کسر موجودی کاربر)، وجوهی را به یک آدرس خارجی ارسال کند، گیرنده میتواند با فراخوانی دوباره قرارداد (Call back)، همان تابع را مجدداً فعال کند. این فرایند میتواند تکرار شود و به مهاجم اجازه تخلیه داراییها را بدهد.
مثال واقعی: برجستهترین حمله ورود مجدد، هک معروف «The DAO» در شبکه اتریوم در سال ۲۰۱۶ بود که به زیان حدوداً ۶۰ میلیون دلاری انجامید. مهاجم بهطور مکرر تابع برداشتی را فعال کرد که پیش از بهروزرسانی موجودی کاربر وجوه را ارسال میکرد و همین امر باعث شد با فراخوانیهای بازگشتی، پولهای کاربران به حساب هکر واریز شود.
حملات فلش لون
فلش لونها (Flash Loan) وامهای بدون وثیقهای هستند که باید در همان یک تراکنش دریافت و بازپرداخت شوند. مهاجمان از این وامها برای دستکاری پروتکلهای دیفای از طریق ایجاد تورم یا کاهش موقت در قیمت داراییها جهت کسب سودهای غیرمجاز استفاده میکنند.
مکانیزم: مهاجمان با وام فلش میتوانند مبالغ هنگفتی را وام بگیرند و شرایط بازار را برای یک تراکنش واحد دستکاری کنند. آنها با استفاده از این اهرم، میتوانند بر قیمت داراییها در پلتفرمهای غیرمتمرکز تأثیر بگذارند تا با ایجاد فرصتهای آربیتراژ یا لیکوئیدشدن اجباری دیگران به سود برسند.
مثال واقعی: در اکتبر ۲۰۲۱، پلتفرم Cream Finance با یک حمله فلش لون ۱۳۰ میلیون دلاری مواجه شد. مهاجم مقادیر بسیار زیادی دارایی وام گرفت تا اوراکلهای قیمت را دستکاری کند و با سوءاستفاده از وامهای با وثیقه ناکافی، وجوه را تخلیه کند که یکی از بزرگترین زیانهای دیفای تا آن زمان بود.
فراخوانیهای خارجی بررسینشده
فراخوانی خارجی بررسینشده (Unchecked External Call) زمانی رخ میدهد که یک قرارداد بدون بررسی و تأیید پاسخ دریافتی، یک آدرس خارجی را فراخوانی کند. در صورت شکست و خرابی قرارداد فراخوانیشده، ممکن است تراکنشهای ناقص، منطق نادرست یا وضعیتهای غیرمنتظرهای رخ دهد.
مکانیزم: وقتی قراردادی از فراخوانیهای سطح پایین بدون بررسی مقدار بازگشتی استفاده میکند، این خطر وجود دارد که در صورت شکست فراخوانی خارجی، قرارداد همچنان به اجرای منطق معیوب خود ادامه دهد.
مثال واقعی: هک کیف پول Parity در سال ۲۰۱۷ ناشی از همین آسیبپذیری بود. بهدلیل وجود یک فراخوانی معیوب، یک مهاجم توانست تابعی را که روی یک قرارداد کیف پول که از قبل مستقر شده بود اجرا کند و باعث دسترسی غیرمجاز و درنهایت مسدودشدن ۱۵۰ میلیون دلار اتریوم شود.
حملات منع سرویس
هدف حملات DoS از دسترس خارجکردن بخشهایی از یک قرارداد هوشمند از طریق سوءاستفاده از محدودیتهای گس یا مسدودکردن توابع خاص است. مهاجمان اغلب از این تاکتیک برای اختلال در توابعی که با ساختارهای داده بزرگ سروکار دارند یا به منابع مشترک متکی هستند، استفاده میکنند.
مکانیزم: مهاجمان میتوانند با افزودن مقادیر زیادی داده یا تحمیل عملیاتهای پرهزینه (از نظر مصرف گس)، قراردادها را دچار اضافهبار (اورلود) کنند. بهعنوان مثال، اگر یک قرارداد برای پردازش پرداختها روی فهرستی از آدرسها پیمایش کند، مهاجم میتواند ورودیهای بیشازحدی به فهرست اضافه کند تا با مصرف تمام گس، باعث خرابی تابع شود.
مثال واقعی: در هک Harvest Finance در سال ۲۰۲۰، یک مهاجم قیمت توکنها را دستکاری کرد و با ارسال حجم انبوهی از تراکنشها و اضافهبار قرارداد، زیان قابلتوجهی برای پروتکل به بار آورد. مهاجم از محدودیتهای گس و نبود محدودیت نرخ مناسب برای عملیاتها سوءاستفاده کرد.
مشکلات کنترل دسترسی
مشکلات کنترل دسترسی (Access Control Issues) زمانی به وجود میآیند که توابع بهدرستی محدود نشده باشند و به کاربران غیرمجاز اجازه دهند عملیات حساسی را درون قرارداد اجرا کنند.
مکانیزم: اگر کنترل دسترسی یک قرارداد کافی نباشد، هر کسی میتواند توابع دارای امتیاز ویژه مانند withdraw برای برداشت وجوه یا selfdestruct برای نابودی قرارداد را اجرا کند که به دسترسی غیرمجاز و مسدودشدن سرمایههای کاربران منجر میشود.
مثال واقعی: در اکتبر ۲۰۲۴، پلتفرم Radiant Capital بیش از ۵۰ میلیون دلار را بهدلیل نفوذ بدافزار مهاجمان از دست داد. مهاجمان تأییدیههای تراکنش را رهگیری کردند و بعد از دستکاری دادههای کیف پول چندامضایی، کنترل قرارداد ارائهدهنده آدرسهای استخر وامدهی را برای بهروزرسانیهای غیرمجاز به دست گرفتند.
حمله پیشدستی و حمله ساندویچ
حملات پیشدستی (Front-Running) زمانی رخ میدهند که مهاجمان با پایش تراکنشهای در انتظار تأیید در ممپول، تراکنش خود را با کارمزد گس بالاتر ارسال کنند تا زودتر پردازش شود. در حملات ساندویچ (Sandwich Attacks)، مهاجمان تراکنش یک کاربر را با سفارشهای خرید و فروش احاطه میکنند تا قیمت دارایی را برای کسب سود دستکاری کنند.
مکانیزم: در یک حمله ساندویچ، مهاجم ابتدا یک سفارش خرید ثبت میکند تا قیمت را بالا ببرد (تورم مصنوعی) و سپس اجازه میدهد تراکنش کاربر با آن قیمت اجرا شود. بعد از آن، بلافاصله دارایی خود را میفروشد تا مابهالتفاوت را بهعنوان سود به جیب بزند.
مثال واقعی: صرافی غیرمتمرکز یونیسواپ، بارها شاهد حملات ساندویچ بوده است که در آن مهاجمان قیمت توکنها را در زمان ثبت تراکنشهای با ارزش بالا دستکاری میکنند. در سال ۲۰۲۰، یک کاربر اتریوم هزاران دلار را از دست داد؛ فقط به این خاطر که مهاجم با احاطهکردن معاملات او قیمتها را بهشکل غیرمنتظرهای تغییر میداد.
حملات دستکاری اوراکل
این حملات از وابستگی قراردادهای هوشمند به منابع داده خارجی (مانند فیدهای قیمت) سوءاستفاده میکنند. مهاجمان اوراکلها را دستکاری میکنند تا اطلاعات نادرستی را به قراردادها وارد کنند که به محاسبات غلط منجر میشود.
مکانیزم: مهاجمان میتوانند اوراکلهای قیمت را با ایجاد نوسانات موقت بازار در صرافیها یا استخرهای دارای نقدینگی پایین دستکاری کنند. اوراکلها این قیمت تغییریافته را میبینند و به قرارداد ارائه میدهند. درنتیجه، مهاجمان براساس دادههای جعلی اقدامات سودجویانه خود را اجرا میکنند.
مثال واقعی: در نوامبر ۲۰۲۰، پلتفرم کامپاند هدف چنین حملهای قرار گرفت. مهاجمان قیمت دای (DAI) را در یونیسواپ دستکاری کردند که بر فید قیمت کامپاند تأثیر گذاشت. این حمله باعث لیکوئیدشدنهای نادرست و ازدسترفتن میلیونها دلار سرمایه شد.
سوءاستفاده از توابع Self-Destruct و Delegatecall
تابع selfdestruct میتواند یک قرارداد را برای همیشه از روی بلاکچین پاک کند. درصورتیکه محدودسازی مناسب انجام نشود، میتوان از آن سوءاستفاده کرد. استفاده نادرست از delegatecall نیز میتواند اجرای کدهای دلخواه را در بستر فراخواندهنده امکانپذیر کند و به مهاجم اجازه دهد کنترل فضای ذخیرهسازی و وضعیت قرارداد را در دست بگیرد.
مکانیزم: تابع selfdestruct قرارداد را از بلاکچین حذف میکند، درحالیکه delegatecall به یک قرارداد اجازه میدهد تا کد قرارداد دیگری را در فضای ذخیرهسازی خودش اجرا کند. استفاده نادرست از هر یک از این توابع میتواند به ازدسترفتن کنترل یا مسدودشدن وجوه منجر شود.
مثال واقعی: هک کیف پول پریتی در سال ۲۰۱۷ شامل سوءاستفاده از delegatecall بود که به یک مهاجم اجازه داد کنترل منطق کیف پول را به دست گرفته و در نهایت قرارداد را حذف کند. این حادثه بیش از ۱۵۰ میلیون دلار اتریوم را برای همیشه قفل کرد.
آسیبپذیریهای منطقی
آسیبپذیریهای منطقی (Logical Vulnerabilities)، ناشی از نقص در کدهای منطقی قرارداد یا ناهماهنگی با قوانین تجاری موردنظر هستند که باعث رفتارهای ناخواسته و زیانهای مالی میشوند.
مکانیزم: این آسیبپذیریها زمانی رخ میدهند که توابع یا مشوقهای قرارداد بهدرستی با اهداف پروژه همراستا نباشند. بهعنوان مثال، خطاهایی در توزیع پاداش، محدودیتهای برداشت معیوب یا محاسبات اشتباه میتوانند به ضررهای سنگینی منجر شوند.
مثال واقعی: در سال ۲۰۲۱، پلتفرم ثورچین (Thorchain) بهدلیل وجود یک نقص منطقی در قرارداد مسیریاب خود، ۷٫۷ میلیون دلار ضرر کرد. این نقص به مهاجم اجازه داد بررسیهای امنیتی را دور بزند و در ازای هر تراکنش چندین پاداش دریافت کند که بهسرعت باعث تخلیه وجوه شد.
انواع رایج قراردادهای هوشمند
قراردادهای هوشمند نقشهای متمایزی را در اکوسیستمهای بلاکچین ایفا میکنند و قابلیتهای تخصصی را ارائه میدهند. برخی از پرکاربردترین انواع قراردادهای هوشمند عبارتاند از:
قراردادهای توکن (Token Contracts)
قراردادهای توکن پایه و اساس داراییهای بلاکچینی هستند و توکنهایی مانند ERC-20 و NFTها را در پلتفرمهایی مانند اتریوم نمایندگی میکنند. استانداردهای کلیدی این دسته قراردادها شامل موارد زیر هستند:
- ERC-20: برای توکنهای قابلمبادله مانند رمزارزها و توکنهای کاربردی استفاده میشود. قراردادهای ERC-20 توابعی مانند transfer() و approve() و transferFrom() را برای ایجاد یکپارچگی در برنامههای مختلف، استانداردسازی میکنند.
- ERC-721: این توکنها منحصربهفرد و غیرقابل تقسیم هستند و برای کلکسیونهای دیجیتال، آثار هنری و حقوق مالکیت به کار میروند. قراردادهای ERC-721 مالکیت، قابلیت انتقال و متادیتا (فراداده) را مدیریت میکنند و تضمین میدهند که هر توکن دارای ویژگیهای متمایزی است.
- ERC-1155: این استاندارد به یک قرارداد واحد اجازه میدهد هم توکنهای مثلی و هم توکنهای غیرمثلی را مدیریت کند؛ ویژگی مهمی که باعث افزایش کارآیی در برنامههایی مانند بازیها و پلتفرمهای دیفای میشود که به انواع مختلف دارایی نیاز دارند. این قراردادها از انتقالات دستهای (Batch Transfers) پشتیبانی میکنند که باعث کاهش هزینههای گس و تسهیل تعاملات پیچیده داراییها میشود.
بهطور کلی، قراردادهای توکن تعاملپذیری گستردهای را در میان کیف پولها، صرافیها و برنامههای غیرمتمرکز فراهم میکنند.
قراردادهای حاکمیتی (Governance Contracts)
قراردادهای حاکمیتی با ایجاد مکانیزمهای رأیگیری درونزنجیرهای (On-chain)، به توانمندسازی سازمانهای غیرمتمرکز بهویژه دائوها کمک میکنند. دارندگان توکن میتوانند تغییرات پروتکل را پیشنهاد دهند، برای تصمیمگیریها رأی دهند و بر تخصیص بودجه تأثیر بگذارند. این قراردادها اغلب دارای وزندهی آرا (متناسب با میزان توکنهای نگهداریشده) و الزامات حد نصاب هستند تا اطمینان حاصل شود هر تصمیم نمایانگر نظر اکثریت اعضا است. پس از رسیدن به آستانه اجماع، قراردادهای حاکمیتی بهطور خودکار تغییرات پیشنهادی را اجرا یا زمانبندی میکنند که باعث شفافیت و حاکمیت مبتنی بر جامعه کاربری میشود.
قراردادهای استیکینگ (Staking Contracts)
قراردادهای استیکینگ یا سهامگذاری، به کاربران اجازه میدهند توکنهای خود را در ازای دریافت پاداش قفل کنند. این قراردادها معمولاً در شبکههای اثبات سهام (PoS) و پروتکلهای دیفای به کار میروند و وظیفه مدیریت سپردهها، محاسبه پاداشها و جریمهها را بر عهده دارند. در شبکههای PoS، این قراردادها با الزام اعتبارسنجها به استیککردن توکنها امنیت شبکه را تأمین میکنند. در دیفای، قراردادهای استیکینگ با توزیع پاداش بین کاربرانی که داراییهای خود را برای پشتیبانی از عملکرد پروتکل قفل میکنند، آنها را به تأمین نقدینگی تشویق میکند.
قراردادهای وامدهی و وامگیری (Lending and Borrowing Contracts)
این قراردادها در امور دیفای از اهمیت بسیار زیادی برخوردارند. کاربران با کمک این قراردادها میتوانند داراییهای خود را در ازای دریافت سود وام دهند یا با ارائه وثیقه، دارایی وام بگیرند. این قراردادها وثیقهگذاری، نرخ بهره و لیکوئید شدن را بهشکل خودکار مدیریت میکنند.
وامدهی: کاربران داراییهای خود را برای کسب سود قفل میکنند. سود بر اساس عرضه و تقاضای آن دارایی انباشته میشود. قرارداد این داراییها را در یک استخر جمعآوری میکند و به کاربران دیگر اجازه میدهد از این استخر وام بگیرند.
وامگیری (Borrowing): کاربران میتوانند با سپردهگذاری وثیقه، دارایی موردنظرشان را وام بگیرند.
این قراردادها با حذف واسطهها، دسترسی به خدمات مالی و کارآمدی عملیات را افزایش میدهند.
قراردادهای ییلدفارمینگ (Yield Farming Contracts)
قراردادهای ییلدفارمینگ یا کشت سود به کاربران امکان میدهند با تأمین نقدینگی برای پلتفرمهای دیفای، پاداشهای اضافی کسب کنند. کاربران داراییهای خود را در این قراردادها قفل میکنند و این داراییها درون پروتکلها برای تولید سود استفاده میشوند. پاداشها اغلب در قالب توکنهای حاکمیتی یا توکنهای اختصاصی پروتکل ارائه میشوند و کاربران را به قفلکردن داراییها در استخرهای نقدینگی یا قراردادهای استیکینگ ترغیب میکند. با این مدل، کاربران به تأمین نقدینگی تشویق میشوند؛ چیزی که هم ثبات پروتکل را افزایش میدهد و هم امکان دستیابی به بازدهی حداکثری را برای کاربران فراهم میکند.
قراردادهای اوراکل (Oracle Contracts)
قراردادهای اوراکل، قراردادهای هوشمند را به دادههای برونزنجیرهای (Off-chain) متصل میکنند و به آنها اجازه میدهند با اطلاعات خارجی مانند قیمت لحظهای داراییها، نتایج ورزشی و دادههای آبوهوایی تعامل داشته باشند. ازآنجاکه بلاکچینها ذاتاً ایزوله هستند، اوراکلها بهعنوان واسطههای قابلاعتماد دادههای تأییدشده را برای قراردادهای هوشمند فراهم میکنند. این دادهها از منابع متعددی جمعآوری میشوند تا از دقت آنها اطمینان حاصل شود. اوراکلها برای دیفای، بیمه و هر برنامهای که به دادههای معتبر برونزنجیرهای نیاز دارد، حیاتی است.
قراردادهای وستینگ (Vesting Contracts)
قراردادهای وستینگ یا آزادسازی تدریجی، به مدیریت آزادسازی توکنها در یک بازه زمانی مشخص کمک میکنند. کاربرد این قراردادها اغلب در توزیع توکن بین اعضای تیم، سرمایهگذاران یا مشارکتکنندگان جامعه کاربری است. این قراردادها با قفلکردن توکنها طبق یک برنامه ازپیشتعریفشده، آنها را بهمرور آزاد میکنند. قراردادهای وستینگ با جلوگیری از فروش فوری توکنها، تعهد بلندمدت به پروژه را تقویت میکنند.
قراردادهای رأیگیری (Voting Contracts)
این قراردادها برای تسهیل رأیگیری ایمن و شفاف درونزنجیرهای نوشته میشوند. کاربرد گسترده آنها در دائوها و سیستمهای دارای حاکمیت غیرمتمرکز، بهخوبی پتانسیل قراردادهای هوشمند در دنیای واقعی را نشان میدهد. با این قراردادها هر رأی بهصورت غیرقابل تغییر روی بلاکچین ثبت میشود و اطمینان میدهد که نتایج قابلدستکاری نیستند. قراردادهای رأیگیری از مدلهای مختلف ازجمله رأیگیری وزندار (متناسب با میزان توکن)، تکانتخابی، چندانتخابی و رأیگیری ناشناس پشتیبانی میکنند.
قراردادهای گیمفای (GameFi Contracts)
قراردادهای گیمفای مالکیت داراییها، توزیع پاداش و اقتصادهای درون بازی را تسهیل میکنند و نیروی محرکه اقتصاد بازیهای بلاکچینی به شمار میروند. قابلیتهای کلیدی این قراردادها عبارتاند از:
مدیریت داراییهای درون بازی: این قراردادها مالکیت و انتقال داراییهای درون بازی را مدیریت میکنند. بازیکنان میتوانند مالک داراییها باشند و آنها را استفاده یا معامله کنند.
مکانیزمهای پاداشدهی: این قراردادها مکانیزمهای بازی برای کسب درآمد (Play-to-Earn) را مدیریت میکنند، جایی که بازیکنان در ازای شرکت در رویدادها یا کمک به اکوسیستم بازی میتوانند رمزارزها یا توکنهایی را کسب کنند. پاداشها مستقیماً به کیف پول بازیکن واریز میشود که به ایجاد یک اقتصاد غیرمتمرکز گیمینگ میانجامد.
بازارها: قراردادهای گیمفای اغلب بازارهای درون بازی را تسهیل میکنند؛ جایی که بازیکنان میتوانند اقلام را بخرند، بفروشند یا معامله کنند.
قراردادهای گیمفای، با تلفیق بازی و امور مالی غیرمتمرکز، اقتصادهای نوآورانه و مبتنی بر بازیکن را امکانپذیر میکنند که مشارکت و مالکیت داراییها را در دنیای مجازی تشویق میکند.
آینده قراردادهای هوشمند چگونه خواهد بود؟
با وجود چالشهای فعلی، آینده قراردادهای هوشمند بسیار روشن است. این فناوری در حال خروج از محیط ایزوله بلاکچین و ترکیبشدن با سایر فناوریهای نوآورانه است تا کاربردهای گستردهتری ایجاد کند. برخی از مهمترین روندهایی که آینده قراردادهای هوشمند به آنها وابسته است عبارتاند از:
- ترکیب با هوش مصنوعی (AI): قراردادهای هوشمند فعلی «منفعل» هستند و تنها دستورات از پیش نوشتهشده را اجرا میکنند. در آینده، ترکیب آنها با هوش مصنوعی میتواند قراردادهای پویا ایجاد کند.
- ادغام با اینترنت اشیا (IoT): تلفیق قراردادهای هوشمند با سنسورهای اینترنت اشیا (IoT)، اتوماسیون را به دنیای فیزیکی میآورد.
- تکامل چارچوبهای حقوقی: قراردادهای هوشمند با بهروزشدن سیستمهای قانونی میتوانند در دادگاههای سنتی به رسمیت شناخته شوند.
- ارتباطات میانزنجیرهای (Cross-Chain Interoperability): آینده به سمت پروتکلهای ارتباطی میانزنجیرهای میرود؛ جایی که یک قرارداد هوشمند روی شبکه اتریوم بهراحتی با قراردادی روی شبکه سولانا ارتباط برقرار کند.
سخن پایانی
قراردادهای هوشمند چیزی فراتر از چند خط کد کامپیوتری هستند. آنها میتوانند تغییرات شگرفی در ایجاد اعتماد و توافق در جوامع انسانی ایجاد کنند. قراردادهای هوشمند آمدهاند تا اعتماد به اشخاص را با اعتماد به ریاضی و کد جایگزین کنند. این قراردادها موتور محرک اقتصادهای میلیارد دلاری غیرمتمرکز (DeFi)، بازارهای هنر دیجیتال (NFT) و سیستمهای حاکمیتی نوین (DAO) هستند.
البته، این فناوری هنوز در ابتدای راه خود قرار دارد. هنوز چالشهایی مانند آسیبپذیریهای امنیتی در کدها، وابستگی به اوراکلها و خلاءهای قانونی باید برطرف شوند. بااینحال، با پیشرفت راهکارهای مقیاسپذیری و ادغام این فناوری با هوش مصنوعی و اینترنت اشیا، آیندهای که در آن بخش بزرگی از توافقهای روزمره ما بهصورت خودکار و روی بلاکچین انجام شود، دور از ذهن نیست.