خلاصه مطلب
- کریپتوجکینگ (Cryptojacking): یک نوع حمله سایبری در دنیای ارزهای دیجیتال است که در آن مهاجم (کریپتوجکر) به جای سرقت داده، بهصورت مخفیانه از قدرت پردازش رایانه، موبایل یا سرور فرد قربانی برای استخراج رمزارز استفاده میکند.
- انواع روشها: کریپتوجکینگ مبتنی بر مرورگر (اجرای اسکریپت در وبسایتها)، کریپتوجکینگ مبتنی بر فایل/بدافزار (نصب نرمافزار استخراج روی سیستم) و کریپتوجکینگ مبتنی بر ابر (سوءاستفاده از زیرساختهای ابری) رایجترین روشهای ماینینگ مخرب هستند.
- نشانهها: مصرف غیرعادی CPU، داغ شدن دستگاه، کندی عملکرد، فعالیت مداوم فن، ارتباطات مشکوک به سرورهای استخراج و افزایش هزینه سرویسهای ابری مهمترین نشانههای حمله کریپتوجکینگ هستند.
- روشهای مقابله و پیشگیری: بهروزرسانی سیستم، استفاده از آنتیویروس و افزونههای مسدودکننده اسکریپت، دانلود نرمافزار از منابع معتبر، فعالسازی احراز هویت قوی و محدودسازی دسترسیها، لایههای دفاعی مؤثری در برابر حملات کریپتوجکینگ ایجاد میکنند.
- ریکاوری پس از حمله: حذف بدافزار یا اسکریپت مخرب، ایزوله کردن سیستم آلوده، بازنشانی دسترسیها و کلیدهای API و بررسی علت نفوذ برای جلوگیری از تکرار حمله ضروری است.
- ارزهای دیجیتال هدف: رمزارزهای قابل استخراج با CPU یا متمرکز بر حریم خصوصی مانند مونرو، لایتکوین، دش، دوجکوین، اتریوم کلاسیک و در مواردی ارزهایی مانند بایت کوین یا زیکش بیشتر در معرض کریپتوجکینگ قرار میگیرند. سودآوری استخراج و ناشناسبودن تراکنشها انگیزه کریپتوجکرها را افزایش میدهد.
اهمیت آگاهی: افزایش قیمت ارزهای دیجیتال و سودآوری آنها از یک سو و هزینه بالای استخراج از سوی دیگر باعث شده است که ماینینگ با دستگاه دیگران به یک تهدید فزاینده تبدیل شود. به همین دلیل لازم است که با شناخت سازوکار آن و رعایت اصول امنیتی، پیش از بروز خسارت، خطر را شناسایی و مهار کنیم.
مقدمه
استخراج ارزهای دیجیتال سالهاست که به یکی از روشهای جذاب کسب درآمد در دنیای کریپتو تبدیل شده است؛ فرایندی که در آن ماینر در ازای صرف توان پردازشی، پاداش به دست میآورد. اما قاعده نانوشته بازارهای مالی این است؛ هر جا پای پول در میان باشد، کلاهبرداران هم بیکار نمینشینند. با این حال، همیشه قرار نیست مهاجمان سراغ کیفپول یا کلید خصوصی شما بیایند. گاهی هدف آنها نه دارایی دیجیتال شماست و نه اطلاعات محرمانهتان؛ بلکه منابع پردازشی شما است.

در سالهای اخیر، همزمان با افزایش محبوبیت کریپتو، شاهد گسترش یک نوع حمله سایبری به نام کریپتوجکینگ (Cryptojacking) هستیم. در این روش، مهاجم بدون اطلاع کاربر، بخشی از توان پردازشی لپتاپ، موبایل، سرور یا زیرساخت ابری را برای استخراج ارز دیجیتال به کار میگیرد. درواقع، کریپتوجکر بهجای سرقت دادهها، از برق و منابع CPU و GPU شما برای کسب درآمد خودش استفاده میکند. در بسیاری از موارد، قربانی تا مدتها متوجه نمیشود که در معرض حمله کریپتوجکینگ قرار گرفته است، زیرا همهچیز در پسزمینه و بیسروصدا اتفاق میافتد.
در این مقاله از مجله نوبیتکس قصد داریم بهصورت جامع بررسی کنیم که کریپتوجکینگ چیست، مهاجمان از چه روشهایی برای اجرای حملات کریپتوجکینگ استفاده میکنند، چطور میتوان با ماینینگ مخرب مقابله کرد، کدام رمزارزها بیشتر در معرض حمله کریپتوجکینگ قرار میگیرند و چرا این تهدید به یکی از چالشهای جدی امنیت سایبری در عصر کریپتو تبدیل شده است.

کریپتوجکینگ چیست؟
کریپتوجکینگ (Cryptojacking) یک نوع حمله سایبری با هدف استفاده غیرمجاز از دستگاه یا زیرساخت دیگران برای استخراج ارز دیجیتال است و به همین دلیل به آن «ماینینگ مخرب» یا «ماینینگ با دستگاه دیگران» هم گفته میشود. در این نوع حمله، مهاجم بهجای سرمایهگذاری روی سختافزار و پرداخت هزینه برق، با نصب بدافزار یا اسکریپتهای استخراج روی سیستم قربانی، بهصورت مخفیانه از توان پردازشی او استفاده میکند.
برخلاف بسیاری از حملات سایبری، کریپتوجکرها دنبال سرقت مستقیم داده یا داراییهای دیجیتال نیستند؛ بلکه هدف آنها ربودن ظرفیت محاسباتی است. درواقع، منابع پردازش سیستم شما بدون آنکه متوجه شوید، برای استخراج رمزارز در اختیار فرد دیگری قرار میگیرد. به همین دلیل، این حمله نوعی سوءاستفاده پنهان از منابع محسوب میشود؛ مدلی که در آن تمام هزینههای استخراج و استهلاک دستگاه بر دوش قربانی است و سودش به جیب مهاجم میرود.
ماینینگ مخرب روی طیف گستردهای از اهداف، از رایانههای شخصی گرفته تا سرورهای سازمانی، زیرساختهای ابری، ماشینهای مجازی، کانتینرها و حتی مرورگر کاربران اجرا میشود. کریپتوجکرها معمولاً محیطهایی را ترجیح میدهند که زمان آنلاین بودن و پایداری بالاتری دارند، زیرا هرچه سیستم مدت بیشتری فعال باشد، استخراج هم بدون وقفه ادامه پیدا میکند و بازده حمله بیشتر میشود.
آنچه کریپتوجکینگ را به یک تهدید جدی تبدیل میکند، ماهیت بیسروصدای آن است. اسکریپت استخراج معمولاً در پسزمینه اجرا میشود و تلاش میکند تا حد امکان از دید کاربر یا مدیر سیستم پنهان بماند. همین پنهانکاری به مهاجم کمک میکند بدون آنکه شناسایی شود برای مدت طولانی از منابع قربانی بهرهبرداری کند.
در اینجا ممکن است این پرسش مطرح شود که اساساً چه سازوکاری در استخراج ارزهای دیجیتال وجود دارد که چنین سوءاستفادهای را ممکن میکند؟ چرا فرایند ماینینگ تا این اندازه به توان پردازشی وابسته است که بتوان آن را ربود؟ برای پاسخ به این پرسش، لازم است یک گام به عقب برگردیم و مکانیزم کریپتو ماینینگ را مرور کنیم.
کریپتو ماینینگ چیست و چرا بستر کریپتوجکینگ را فراهم میکند؟
استخراج ارزهای دیجیتال، بهویژه در شبکههای مبتنی بر مکانیزم اثبات کار (PoW)، بر پایه رقابت محاسباتی میان ماینرها شکل گرفته است. در این مدل، ماینرها با صرف توان پردازشی به حل معادلات پیچیده رمزنگاری میپردازند تا بتوانند در ازای اضافه کردن یک بلاک جدید به بلاکچین، پاداش دریافت کنند. شناختهشدهترین نمونه این سازوکار، شبکه بیت کوین است.
امنیت بلاکچین بیت کوین از دل همین رقابت پردازشی بیرون میآید. هرچه قدرت محاسباتی بیشتری در شبکه فعال باشد، حمله به آن دشوارتر میشود. برخلاف سالهای اولیه، اکنون مشارکت در این فرآیند مستلزم تجهیزات تخصصی، دستگاههای ماینر و مصرف مقدار قابلتوجهی انرژی است و هزینه بالایی را به ماینرها وارد میکند.
در سوی دیگر ماجرا، افزایش قیمت بیت کوین طی سالهای اخیر باعث شده است که پاداش استخراج آن بسیار ارزشمند تلقی شود. همین جذابیت اقتصادی، انگیزه قدرتمندی را برای ورود بازیگران مختلف از شرکتهای بزرگ استخراج گرفته تا مهاجمان سایبری ایجاد میکند. هنگامیکه استخراج سودآور باشد، طبیعی است که برخی تلاش کنند بدون پرداخت هزینه سختافزار و برق، از منابع دیگران سوءاستفاده کنند. این دقیقاً همان نقطهای است که کریپتوجکینگ شکل میگیرد.
گفتنی است از آنجاییکه استخراج بیتکوین به توان پردازشی بالایی نیاز دارد، بسیاری از مهاجمان در حملات کریپتوجکینگ بیت کوین سراغ زیرساختهای بزرگ و قدرتمند میروند یا اساسا رمزارزهایی را هدف قرار میدهند که با CPU و منابع عمومی نیز قابلاستخراج باشند. در واقع، هرجا استخراج وابسته به توان محاسباتی باشد، امکان سوءاستفاده نیز وجود دارد.
اکنون که بستر فنی و اقتصادی کریپتوجکینگ را شناختیم، در ادامه به تاریخچه و نمونههای حملات ماینینگ مخرب میپردازیم.
تاریخچه شکلگیری حملات کریپتوجکینگ
شروع حملات کریپتوجکینگ به همان سالهای ابتدایی ظهور ارزهای دیجیتال برمیگردد؛ زیرا از همان زمان برخی ماینرها دنبال راههایی بودند تا بدون افزایش هزینه سختافزار و برق، قدرت پردازشی بیشتری به دست آورند. یکی از نخستین ایدهها «استخراج مبتنی بر مرورگر» یا “In-Browser Mining” بود که در سال ۲۰۱۱ بهعنوان جایگزینی برای تبلیغات آنلاین معرفی شد. مبنای این ایده یک معامله شفاف و دوطرفه به نظر میرسید؛ وبسایتها هنگام بازدید کاربران بهجای نمایش تبلیغات آزاردهنده، از بخشی از توان پردازشی سیستم آنها برای استخراج رمزارز استفاده کنند.
در ابتدا برخی علاقهمندان کریپتو و صاحبان سایتها از این مدل استقبال کردند و اسکریپتهای استخراج را به صفحات خود افزودند. اما این ایده خیلی زود توسط هکرها و مجرمان سایبری مورد سوءاستفاده قرار گرفت. نقطه عطف ماجرا در سال ۲۰۱۷ و با راهاندازی سرویس کوینهایو (Coinhive) رقم خورد.
کوینهایو با ارائه یک اسکریپت ساده جاوااسکریپت امکان استخراج ارز دیجیتال مونرو (Monero) را از طریق مرورگر فراهم میکرد. از آنجا که جاوااسکریپت بهطور خودکار هنگام بارگذاری صفحات اجرا میشود، هر وبسایتی میتوانست این کد را در خود جای دهد و از دستگاه بازدیدکنندگان برای استخراج استفاده کند. مدل درآمدی آن هم ساده بود؛ بخشی از مونرو استخراجشده به سرویس کوینهایو میرسید و مابقی سهم صاحب سایت میشد.
اما مشکل از جایی ریشه دواند که این کد بدون اطلاع یا رضایت کاربران اجرا شد. برخی وبسایتها و حتی مهاجمان با نفوذ به سایتهای پربازدید، اسکریپت استخراج را بهصورت مخفیانه تزریق میکردند. در نتیجه، مفهوم اولیه «مدل درآمدی استخراج مبتنی بر مرورگر» به «ماینینگ غیرمجاز» تبدیل شد.
نکته مهم این جا است که اگر کاربر بهصورت شفاف از مدل استخراج مطلع شود و امکان انصراف داشته باشد، استفاده از توان پردازشی او لزوماً غیرقانونی محسوب نمیشود. اما در اغلب موارد، چنین شفافیتی وجود نداشت. از سال ۲۰۱۷ به بعد، با افزایش قیمت ارزهای دیجیتال، بهویژه رشد قابلتوجه قیمت بیت کوین و همچنین جذابیت استخراج مونرو، کریپتوجکینگ به یکی از تهدیدهای جدی امنیت سایبری تبدیل شد.
بهتدریج، مهاجمان پا را فراتر از استخراج مبتنی بر مرورگر گذاشتند و سراغ بدافزارها، حمله به سرورهای ابری، زیرساختهای داکر، کوبرنتیز و حتی اکسچنج سرورها رفتند. در واقع، هرجا منابع پردازشی قدرتمند و آنلاین وجود داشت، به هدف بالقوهای برای ماینینگ مخرب تبدیل شد.
نمونههای شاخص حملات کریپتوجکینگ
در ادامه، به چند نمونه مهم از حملات کریپتوجکینگ اشاره میکنیم که نشان میدهند این تهدید چگونه از مرورگر کاربران عادی به زیرساختهای سازمانی و ابری گسترش یافته است.
کریپتوجکینگ مایکروسافت (۲۰۱۹)
مایکروسافت در سال ۲۰۱۹، چند اپلیکیشن را در سایت فروشگاهی خود شناسایی کرد که بهطور مخفیانه برای استخراج رمزارزها، بهویژه مونرو، استفاده میشدند. مهاجمان با تزریق کد جاوااسکریپت، از منابع پردازشی دستگاه کاربران برای ماینینگ مخرب بهره میبردند. این اتفاق نشان داد که کریپتوجکینگ حتی میتواند از کانالهای رسمی توزیع نرمافزار نیز عبور کند.
کریپتوجکینگ لس آنجلس تایمز (۲۰۱۸)
در سال ۲۰۱۸، وبسایت لس آنجلس تایمز هدف حمله کریپتوجکینگ قرار گرفت و اسکریپت استخراج مونرو در یکی از صفحات آن تزریق شد. در پی این اتفاق، بازدیدکنندگان سایت بدون اطلاع درگیر فرآیند استخراج میشدند.
حمله کریپتوجکینگ به زیرساختهای داکر و کوبرنتیز
مهاجمان در کمپینی به نام “Kiss a dog” با هدف قرار دادن زیرساختهای آسیبپذیر داکر (Docker) و کوبرنتیز (Kubernetes)، بدافزار استخراج مونرو را مستقر کردند. این حمله نشان داد که کریپتوجکینگ از سطح کاربران عادی عبور کرده و بهطور جدی زیرساختهای ابری و کانتینری را هدف گرفته است؛ جایی که توان پردازشی بالا و زمان آنلاین طولانی، سودآوری حمله را افزایش میدهد.
حمله به اکسچنج سرور مایکروسافت و Engine API پلتفرم داکر
در اکتبر ۲۰۲۴، حملاتی گزارش شد که در آنها مهاجمان از ضعفهای امنیتی در Engine API پلتفرم داکر و آسیبپذیریهای اکسچنج سرور مایکروسافت بهره برده بودند. این موارد نیز نشان میداد که کریپتوجکرهای مدرن بیشتر بهدنبال زیرساختهای سازمانی با منابع گسترده هستند، نه کاربران خانگی.
روشهای اجرای حملات کریپتو جکینگ چیست؟
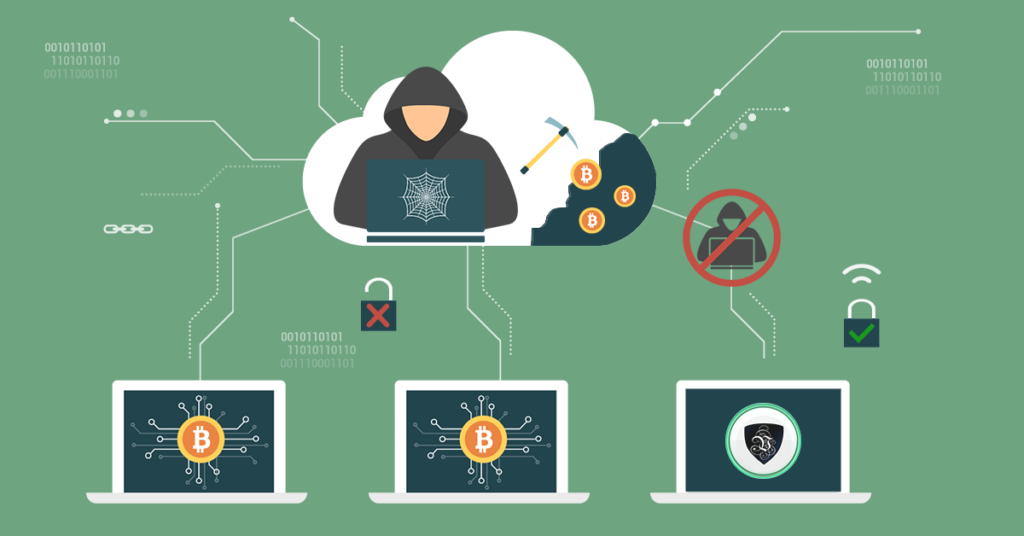
حملات کریپتوجکینگ معمولاً از دو مسیر اصلی آغاز میشود؛ اما هدف هر دو نفوذ به سیستم قربانی و تصاحب بیسروصدای توان پردازشی آن است.
روش نخست، مبتنی بر مهندسی اجتماعی و ارسال ایمیلهای فریبنده است. مهاجم با ارسال یک ایمیل ظاهراً معتبر، کاربر را به کلیک روی یک لینک یا دانلود فایل ترغیب میکند. بهمحض کلیک، کد مخرب روی دستگاه اجرا میشود و بدافزار استخراج رمزارز در سیستم کاربر مستقر میگردد. این بدافزار در پسزمینه فعال میماند و نتایج استخراج را از طریق سرورهای کنترل و فرمان برای مهاجم ارسال میکند.
در روش دوم، کریپتوجکرها اسکریپت استخراج را در وبسایتها یا تبلیغات آنلاین تزریق میکنند. در این حالت، حتی نیازی به دانلود فایل نیست؛ کافی است کاربر وارد یک وبسایت آلوده شود یا یک تبلیغ مخرب روی دستگاه او بارگذاری شود. کد جاوااسکریپت بهطور خودکار در مرورگر اجرا میشود و از منابع پردازشی کاربر برای استخراج استفاده میکند. گاهی مهاجمان این دو روش را ترکیب میکنند تا دامنه آلودگی و سودآوری حملاتشان افزایش پیدا کند.
انواع کریپتوجکینگ
اگرچه هدف تمام حملات کریپتوجکینگ سرقت توان هش است، اما ممکن است شیوه اجرا متفاوت باشد. بهطور کلی سه نوع اصلی از این حملات رایج است:
در اغلب منابع امنیتی، کریپتوجکینگ به سه دسته اصلی تقسیم میشود. تفاوت این مدلها در محل اجرا، میزان ماندگاری و شیوه سوءاستفاده از منابع سیستم است. جدول زیر رایجترین انواع ماینینگ مخرب را بهصورت مقایسهای نشان میدهد:
| پیامدها | تفاوت کلیدی | نحوه عملکرد | روشهای حمله |
| کاهش سرعت مرور وب، افزایش مصرف CPU، کاهش پایداری عملکرد سیستم | تنها با بازدید از یک وبسایت یا بارگذاری یک تبلیغ آلوده فعال میشود. این روش معمولا موقتی است و به صورت دائمی روی سیستم اجرا نمیشود. | کد مخرب مستقیماً داخل مرورگر اجرا میشود و بدون نیاز به نصب نرمافزار، از منابع CPU کاربر برای استخراج رمزارز استفاده میکند. | کریپتوجکینگ مبتنی بر مرورگر (Browser-Based) |
| کندی کلی سیستم، افزایش مصرف انرژی، فشار بالا بر سختافزار | فایلهای مخرب روی سیستم باقی میمانند و حتی پس از ریاستارت نیز فعال هستند. | بدافزار روی سیستم نصب میشود و بهصورت مداوم از CPU یا GPU دستگاه برای استخراج استفاده میکند. | کریپتوجکینگ مبتنی بر هاست یا فایل (Host-Based) |
| مصرف بالای منابع در لحظه اجرا و پیچیدگی بیشتر در کشف تهدید | تقریباً هیچ ردپای دائمی روی دیسک باقی نمیگذارد و شناسایی آن دشوارتر است. | با استفاده از تکنیکهایی مانند تزریق کد و دستکاری حافظه RAM اجرا میشود و عمدتاً در حافظه فعالیت میکند. | کریپتوجکینگ مبتنی بر حافظه (Memory-Based) |
در برخی حملات پیشرفته، مهاجمان از رویکرد ترکیبی استفاده میکنند؛ به این معنا که همزمان از اسکریپتهای مرورگری و بدافزارهای نصبشونده بهره میبرند تا بیشترین سود را از منابع قربانی بهدست بیاورند. استفاده از مدلهای هیبریدی، بهویژه در دورههایی که قیمت بیت کوین یا سایر رمزارزهای قابل استخراج افزایش مییابد، جذابیت بیشتری برای مهاجمان پیدا میکند؛ زیرا سود بالقوه استخراج غیرقانونی نیز بالا میرود.
آینده کریپتوجکینگ؛ آنچه سازمانها باید بدانند
همانطور که اشاره شد، انگیزه اقتصادی مهمترین محرک شکلگیری حملات کریپتوجکینگ بوده است و همچنان پابرجاست. اما آنچه در حال تغییر است، پیچیدگی و مقیاس این حملات است. اکنون تمرکز فزاینده مهاجمان بر محیطهای ابری، خوشههای کوبرنتیز و زیرساختهای کانتینری است. این فضاها بهدلیل مقیاسپذیری بالا، اهداف جذابی برای استخراج گسترده محسوب میشوند. همزمان، دامنه حملات به سمت اینترنت اشیا (IoT) و تجهیزات لبه شبکه، از دستگاههای هوشمند خانگی گرفته تا سیستمهای صنعتی نیز در حال گسترش است.
نکته مهمتر این است که بدافزارهای جدید کریپتوجکینگ از تکنیکهای پیشرفتهتری ازجمله اجرای بدون فایل (Fileless)، کدهای چندریختی (Polymorphic) و ارتباطات رمزگذاریشده برای فرار از شناسایی استفاده میکنند. علاوه بر این، برخی گروههای مهاجم، استخراج رمزارز را با باجافزار، سرقت داده و ابزارهای دسترسی از راه دور ترکیب میکنند تا حداکثر سود را از نفوذ به یک سیستم بهدست آورند.
گسترش مدل «کریپتوجکینگ بهعنوان سرویس (CJaaS) » در دارکوب نیز به وخامت اوضاع دامن میزند؛ مدلی که به مهاجمان کمتجربه کمک میکند بدون نیاز به دانش فنی، حملات ماینینگ مخرب راهاندازی کنند.
با همه این اوصاف، تیمهای امنیتی نیز بیکار ننشستهاند. استفاده از تحلیل رفتاری مبتنی بر هوش مصنوعی برای شناسایی الگوهای غیرعادی مصرف پردازنده و کشف اسکریپتهای استخراج غیرمجاز، به یکی از ابزارهای مهم دفاعی تبدیل شده است.
نشانههای حمله کریپتوجکینگ چیست؟
حملات کریپتوجکینگ معمولاً یک ردپای قابل پیشبینی از خود بهجا میگذارند، زیرا استخراج ارزهای دیجیتال ذاتاً مستلزم مصرف بالای منابع پردازشی است. اگرچه کریپتوجکرها تلاش میکنند این مصرف را پنهان کنند، اما فشار مداوم بر CPU، حافظه و شبکه معمولاً نشانههایی ایجاد میکند که قابل رصد هستند. در ادامه مهمترین علائم شناسایی حملات کریپتوجکینگ را مرور میکنیم.
نشانههای عملکردی
- افزایش مداوم مصرف CPU: در حملات کریپتوجکینگ حتی بدون اجرای برنامههای سنگین، از پردازنده در سطح بالایی استفاده میشود.
- گرمای غیرعادی دستگاه: سیستم بیش از حد معمول داغ میشود، زیرا استخراج رمزارز به توان پردازشی فشردهای نیاز دارد.
- فعالیت مداوم فنها: فن خنککننده حتی در کارهای سبک با شدت بالا کار میکند.
- کاهش محسوس سرعت سیستم: اجرای برنامهها کندتر از حالت عادی انجام میشود.
نشانههای شبکه و زیرساخت ابری
- ارتباطات خروجی مشکوک: سیستم به استخرهای استخراج (Mining Pools) یا دامنههای ناشناس متصل میشود.
- افزایش ناگهانی هزینه سرویس ابری: در محیطهای استخراج ابری، افزایش مصرف پردازشی منجر به رشد غیرمنتظره صورتحساب میشود.
- اجرای مکرر پردازشهای پسزمینه: اجرای اسکریپتها یا پردازشهای تکرارشونده بدون توضیح مشخص در لاگها دیده میشود.
بینظمیهای عملیاتی
- کاهش ظرفیت سرورهای اشتراکی: پروژهها یا سرویسها بهدلیل کمبود منابع کند میشوند.
- ریاستارتهای مکرر کانتینرها: در محیطهایی مانند داکر یا کوبرنتیز مصرف بیشازحد منابع باعث ناپایداری سرویسها میشود.
توجه داشته باشید که بدافزارهای پیشرفته کریپتوجکینگ میتوانند با تنظیم هوشمند مصرف CPU یا ترافیک شبکه از جهش ناگهانی جلوگیریکنند تا شناسایی حمله دشوارتر شود.
تست سریع برای بررسی احتمال کریپتوجکینگ در دستگاه
اگر مشکوک هستید که منابع پردازشی دستگاه شما در معرض حمله کریپتوجکینگ قرار گرفته است، میتوانید با بررسی مصرف پردازنده و ترافیک شبکه، یک ارزیابی اولیه انجام دهید:
| سیستم عامل | بررسی مصرف CPU | بررسی مصرف شبکه |
| ویندوز | Task Manager → Performance → CPU | Settings → Network & Internet → Data Usage → View usage per app |
| macOS | Applications → Activity Monitor → CPU | Activity Monitor → Network → Sent Bytes |
اگر هنگام انجام فعالیتهای سبک، مصرف CPU بهطور غیرعادی بالا باشد یا یک برنامه ناشناس ترافیک اینترنت قابلتوجهی ارسال کند، احتمال وجود کریپتوجکینگ یا ماینینگ مخرب را باید جدی بگیرید.
راههای پیشگیری از حملات کریپتوجکینگ چیست؟
برای مقابله با کریپتوجکینگ، پیشگیری همیشه کمهزینهتر و مؤثرتر از درمان است. با رعایت چند اصل امنیتی ساده میتوان احتمال قربانی شدن در حملات ماینینگ مخرب را بهشکل قابلتوجهی کاهش داد:
- استفاده از آنتیویروس و ابزارهای امنیتی معتبر: راهکارهای امنیتی بهروز میتوانند بدافزارهای استخراج و رفتارهای مشکوک را شناسایی و مسدود کنند.
- بهروزرسانی مداوم سیستمعامل و نرمافزارها: بسیاری از حملات کریپتوجکینگ از طریق آسیبپذیریهای موجود در سیستمعاملها و نرمافزارها اجرا میشوند. با بهروزرسانی مداوم میتوانید تا حد زیادی مانع سوء استفاده مهاجمان شوید.
- نصب افزونههای ضد استخراج در مرورگر: ابزارهایی مانند مسدودکنندههای اسکریپت میتوانند جلوی استخراج مبتنی بر مرورگر را بگیرند.
- استفاده از Ad Blocker: از آنجا که برخی اسکریپتهای کریپتوجکینگ در تبلیغات مخرب پنهان میشوند، نرمافزارهای مسدودکننده تبلیغات یک لایه دفاعی مهم به حساب میآیند.
- دانلود نرمافزار فقط از منابع رسمی: فایلهای کرکشده یا منابع ناشناس، یکی از رایجترین مسیرهای ورود بدافزارهای استخراج هستند.
- تقویت احراز هویت و سطح دسترسیها: استفاده از احراز هویت چندمرحلهای (MFA) و محدودسازی دسترسیها، بهویژه در محیطهای سازمانی و ابری، ریسک نفوذ را کاهش میدهد.
- ایمنسازی زیرساختهای ابری: مدیریت صحیح کلیدهای API، رمزنگاری دادهها و پیکربندی درست سرورها مانع سوءاستفاده از منابع ابری میشود.
- محدودسازی اجرای کدهای جاوااسکریپت: غیرفعال کردن جاوااسکریپت در وبسایتهای ناشناس ریسک کریپتوجکینگ مبتنی بر مرورگری را کاهش میدهد. (البته این روش تجربه کاربری را نیز تا حدی محدود میکند.)
در صورت وقوع حمله کریپتوجکینگ چه باید کرد؟
اگر متوجه شدید که سیستم یا زیرساخت شما هدف ماینینگ مخرب قرار گرفته است، باید سریع و مرحلهبهمرحله عمل کنید:
- حذف یا متوقف کردن کد مخرب: در حملات مبتنی بر مرورگر، بستن تب آلوده و مسدود کردن URL منبع و در حملات مبتنی بر فایل، حذف بدافزار با ابزارهای امنیتی اولین گام است.
- ایزوله کردن زیرساخت آلوده: در محیطهای ابری یا سازمانی، کانتینر یا سرور آلوده را موقتاً از مدار خارج کنید تا از گسترش بیشتر جلوگیری شود.
- بازنشانی دسترسیها و کلیدها: تغییر رمزهای عبور، بازتولید کلیدهای API و کاهش سطح دسترسی منابع برای جلوگیری از بازگشت مهاجم.
- بررسی ریشه نفوذ: شناسایی مسیر ورود حمله برای جلوگیری از تکرار آن ضروری است.
- بازبینی سیاستهای امنیتی و آموزش تیم: تجربه حملات گذشته باید به بهبود سیاستهای دفاعی و افزایش آگاهی امنیتی منجر شود.
رایجترین ارزهای دیجیتال هدف در حملات کریپتوجکینگ چیست؟

معیار اصلی انتخاب مهاجمان در حملات کریپتوجکینگ، رمزارزهایی هستند که با CPU قابل استخراج باشند، سطح ناشناسبودن تراکنش آنها بالا باشد و سختی شبکه پایینی داشته باشند. هرچه استخراج یک کوین روی سختافزارهای معمولی سادهتر و رهگیری آن دشوارتر باشد، به احتمال بیشتر در معرض حملات ماینینگ مخرب قرار میگیرد. برخی از نمونههای رایج عبارتنداز:
- Monero: ارز دیجیتال مونرو (XMR) بهدلیل تمرکز بر حریم خصوصی و الگوریتم سازگار با CPU که استخراج آن را روی سیستمهای معمولی ممکن میکند، محبوبترین گزینه کریپتوجکرها است.
- Bytecoin: بایت کوین (BCN) یکی دیگر از کوینهای حریمخصوصیمحور است که با الگوریتمی مشابه مونرو امکان استخراج پردازندهای را فراهم میکند.
- Ethereum Classic: اتریوم کلاسیک (ETC) در برخی دورهها بهدلیل سختی استخراج پایینتر نسبت به شبکههای بزرگتری مانند بیت کوین، هدف حملات ماینینگ مخرب قرار گرفته است.
- Electroneum: الکترونیوم (ETN) رمزارزی با تمرکز بر دسترسیپذیری گسترده است که در گذشته در برخی کمپینهای استخراج مخرب مورد هدف قرار گرفته است.
- Verge: ارز دیجیتال ورج (XVG) کوینی با مکانیزم اثبات کار است که روی ناشناسبودن تراکنشها تاکید دارد و درمواردی بهعنوان هدف استخراج غیرمجاز انتخاب شده است.
- Zcash: استخراج زیکش (ZEC) معمولاً به منابع بیشتری نیاز دارد، اما بهدلیل ویژگیهای حریم خصوصی در برخی حملات مورد استفاده قرار گرفته است.
- Litecoin: لایت کوین (LTC) یکی از آلتکوینهای قدیمی است که در برخی سناریوها، جزء اهداف کریپتوجکرها قرار گرفته است.
- Dash: ارز دیجیتال دش (DASH) یکی دیگر از رمزارزهایی است که استخراج آن به دستگاههای تخصصی اسیک نیاز ندارد و به دلیل تمرکز بر تراکنشهای سریع و نیمهخصوصی مورد توجه مهاجمان کریپتوجکینگ قرار میگیرد.
- Dogecoin: دوج کوین (DOGE) هم اگرچه بیشتر بهعنوان یک میمکوین شناخته میشود، اما در برخی کمپینهای بدافزاری گزینه مناسبی برای استخراج انبوه محسوب شده است.
پیوند اقتصاد رمزارزها و امنیت سایبری؛ دو روی یک سکه
رشد بازار بیت کوین و افزایش جذابیت سرمایهگذاری باعث شده است اکوسیستم کریپتو بیش از گذشته مورد توجه بازیگران مختلف قرار بگیرد؛ برخی برای نوآوری و کسبوکار و متاسفانه برخی برای سوءاستفاده. واقعیت این است که اقتصاد کریپتو و امنیت دیجیتال به هم وابسته هستند؛ هرچه بازار ارزش بیشتری پیدا کند، انگیزه برای سوءاستفاده نیز افزایش مییابد. از این رو، بههمان اندازه که تحقیق، مدیریت ریسک و شناخت بازار هنگام خرید ارزهای دیجیتال ضرورت دارد، توجه به تهدیدهایی مانند کریپتوجکینگ هنگام استفاده از سیستمها و زیرساختهای دیجیتال نیز اهمیت پیدا میکند. چنین دیدگاهی به ما کمک میکند چه در خرید بیت کوین و سرمایهگذاری روی رمزارزها و چه در حفاظت از منابع و زیرساختهای دیجیتال هوشمندانهتر حرکت کنیم.
جمعبندی
کریپتوجکینگ یا ماینینگ مخرب یک تهدید پنهان است که هزینه استخراج را به دوش قربانی میاندازد و باعث کاهش عملکرد سیستم، افزایش مصرف انرژی و هزینههای اضافی میشود. آگاهی، اولین خط دفاعی در برابر این نوع حمله است؛ زیرا در کریپتوجکینگهای پیشرفته مهاجمان میتوانند تا مدتها بدون اینکه شناسایی شوند از منابع پردازشی شما بهره ببرند. شناخت انواع روشهای کریپتوجکینگ و نشانههای آن کمک میکند پیش از تبدیل شدن به قربانی، خطر را شناسایی کنیم. همچنین، با بهروزرسانی نرمافزارها، استفاده از ابزارهای امنیتی و رعایت اصول امنیت سایبری میتوان ریسکها را بهطور چشمگیری کاهش داد. در نهایت باید گفت که ترکیب آگاهی، پیشگیری و مراقبت مستمر، تنها راهی است که شما را یک گام جلوتر از مهاجمان نگه میدارد و سلامت سیستمهای شما را در برابر کریپتوجکینگ حفظ میکند.
سوالات متداول (FAQ)
کریپتوجکینگ یک نوع حمله سایبری است که در آن مهاجم از قدرت پردازشی دستگاههای دیگران برای استخراج رمزارز استفاده میکند؛ فرد قربانی دادهای از دست نمیدهد، اما ضمن کند شدن عملکرد و استهلاک سیستم، متحمل هزینههای زیرساختی میشود.
کریپتوجکرها معمولا از طریق اسکریپتهای مخفی در وبسایتها، نصب بدافزار روی دستگاه و سوءاستفاده از سرورهای ابری، از منابع پردازشی دیگران برای استخراج ارزهای دیجیتال استفاده میکنند.
اگر عملکرد سیستم بدون دلیل مشخص کند شده است، CPU همیشه درگیر است، فن دستگاه زیاد کار میکند یا مصرف اینترنت و هزینه سرویس ابری افزایش یافته است، احتمال ماینینگ مخرب وجود دارد و باید مورد بررسی قرار بگیرد.
در اولین گام دستگاه را از شبکه جدا کنید، بدافزار یا اسکریپت آلوده را حذف کرده، رمزها و دسترسیها را تغییر دهید، لاگها را برای شناسایی مسیر نفوذ بررسی کرده و در نهایت سیستم را بهروزرسانی کنید.
حمله کریپتوجکینگ به منابع پردازشی کسبوکارهای بزرگ باعث بالارفتن هزینه زیرساخت ابری، کند شدن عملکرد سرویسها، کاهش بهرهوری تیمها و حتی اختلال در خدمات به مشتریان میشود.
بله. برنامههای آلوده یا وبسایتهای مخرب میتوانند از پردازندههای موبایلی برای استخراج برخی از ارزهای دیجیتال استفاده کنند که نتیجه آن گرمای زیاد، تخلیه سریع باتری و افت عملکرد دستگاه خواهد بود.