لجر گفت افشای عبارات بازیابی کیف پول توسط ایمپلنتهای مجهز به LTE اتفاق افتاده و جزئیات آن را شرح داد. در عین حال، کریپتوبیلیس (CryptoBilis) فروش خود را متوقف کرد و ترزور (Trezor) و وانکی (OneKey) نیز روابط خود را با این فروشنده قطع کردند.
خلاصه خبر
- ایمپلنتهای مخرب مجهز به LTE در برخی کیف پولهای لجر، عبارات بازیابی ۲۴ کلمهای کاربران را سرقت و از طریق شبکه تلفن همراه ارسال میکردند.
- با انتشار گزارشهایی از خسارت احتمالی بیش از ۱۰۰ میلیون دلار، کریپتوبیلیس فروش کیف پولها را متوقف کرد و ترزور و وانکی همکاری خود را با این فروشنده قطع کردند.
به گزارش کوین تلگراف، سازنده کیف پولهای سختافزاری لجر گفت که ایمپلنتهای مخرب در کیف پولهای لجر فروخته شده توسط کریپتوبیلیس، عبارات بازیابی کاربران را از صفحه نمایش دستگاهها ثبت کرده و آنها را از طریق شبکههای تلفن همراه ارسال میکردند.
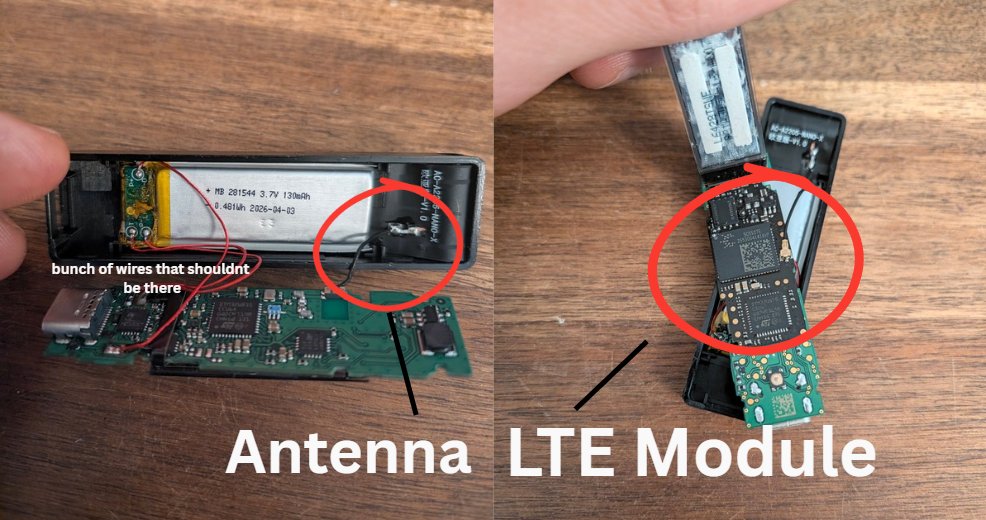
بر اساس پست روز سهشنبه لجر در شبکه اجتماعی ایکس (X)، تیم تحقیقات امنیتی این شرکت به نام لجر دانجون (Ledger Donjon) دریافت که این ایمپلنتها از یک میکروکنترلر برای رمزگشایی عبارات ۲۴ کلمهای نمایش داده شده در طول راهاندازی استفاده کرده و دادهها را از طریق شبکههای LTE با استفاده از یک سیمکارت جاسازیشده (eSIM) ارسال میکردند.
لجر گفت که این ایمپلنتها تراشههای امنیتی دستگاهها را به خطر نینداخته یا تراکنشها را تغییر ندادهاند.
این حادثه روز جمعه پس از گزارش زیانهای مرتبط با دستگاههای لجر فروخته شده از طریق کریپتوبیلیس، فروشندهای که به عنوان نماینده مجاز در اندونزی، مالزی و فیلیپین ثبت شده است، آشکار شد.
لجر روز شنبه تایید کرد که یکی از دستگاههای آسیبدیده حاوی یک ایمپلنت غیرمجاز بوده است. اسپکتر (Specter)، محقق بلاکچین، گفت که خسارات ممکن است از ۸۶ میلیون دلار فراتر رود، در حالی که رسانه امنیت سایبری Yfarmx برآورد خود را به ۱۰۳ میلیون دلار افزایش داد. لجر مجموع این مبلغ را تایید نکرده است.
لجر میگوید بیش از ۸ میلیون کیف پول سختافزاری فروخته است؛ دستگاههایی که کلیدهای خصوصی کاربران را به صورت آفلاین نگه میدارند و به آنها اجازه میدهند تراکنشها را روی خود دستگاه تایید کنند.
تحقیقات لجر درباره ایمپلنتها
لجر از کاربرانی که به دستکاری دستگاه خود مشکوک هستند خواست تا با تیم پشتیبانی این شرکت تماس گرفته و به پلیس گزارش دهند.
لجر هشدار میدهد باز کردن دستگاه ممکن است به آن آسیب برساند و به کاربران توصیه میکند ابتدا از عبارات بازیابی خود نسخه پشتیبان تهیه کنند.
اگرچه زیانهای تایید شده تاکنون مربوط به دستگاههای فروخته شده توسط کریپتوبیلیس بوده است، لجر گفت که در حال بررسی گزارشهایی فراتر از این فروشنده است.
کاربری در ایکس به نام یوهانس (Johannes) عکسهایی از دو دستگاه لجر منتشر کرد که به گفته او از فروشگاههای مجزای مدیا مارکت (MediaMarkt)، یک فروشگاه زنجیرهای لوازم الکترونیکی مصرفی در اروپا، خریده است. او گفت که در هر دو دستگاه ایمپلنت پیدا کرده است. لجر تایید نکرده است که آیا گزارشهای اروپایی با حادثه کریپتوبیلیس مرتبط هستند یا خیر.
توقف فروش تمام کیف پولها توسط کریپتوبیلیس
کریپتوبیلیس روز شنبه در پستی در ایکس اعلام کرد که فروش و ارسال تمام برندهای کیف پول سختافزاری را در سراسر مالزی، فیلیپین و اندونزی به حالت تعلیق درآورده است و توقف قبلی را که تنها محدود به دستگاههای لجر بود، گسترش داده است.
این فروشنده همچنین فروشگاههای فیزیکی خود را به طور موقت تعطیل کرد و گفت که در حال انجام بررسیهای خود با متخصصان مستقل است.
ترزور روز دوشنبه گفت که هیچ گزارشی مبنی بر دستکاری دستگاههای ترزور فروخته شده از طریق کریپتوبیلیس دریافت نکرده و هیچ نشانهای مبنی بر تحت تاثیر قرار گرفتن محصولاتش پیدا نکرده است. با این وجود، این شرکت کریپتوبیلیس را از شبکه نمایندگان مجاز خود حذف کرد.
ولت وانکی نیز هیچ زیان مرتبطی از سوی کاربران گزارش نکرد، اما مجوز نمایندگی کریپتوبیلیس را لغو کرد. این شرکت همچنین پذیرش نمایندگان فروش جدید را به حالت تعلیق درآورد و بررسی شبکه توزیع فعلی خود را آغاز کرد. این شرکت برای دستگاههای وانکی خریداری شده از کریپتوبیلیس بین ۱ مارس تا ۱۲ اکتبر (۱۰ اسفند ۱۴۰۴ تا ۲۰ مهر ۱۴۰۵) جایگزین رایگان ارائه داد و مشتریان میتوانند تا ۳۱ دسامبر (۱۰ دی) درخواست خود را ثبت کنند.