پروتکل چندزنجیرهای نیر اینتنتس (NEAR Intents) پس از یک هک ۳.۸ میلیون دلاری خدمات خود را متوقف کرد. سپس تأیید کرد که مشکل حل شده و دوباره آنلاین شد. این پلتفرم گفت تأثیر هک تنها به ارز USDT در شبکه بایننس اسمارت چین محدود بوده است.
خلاصه خبر
- پروتکل نیر اینتنتس پس از یک هک ۳.۸ میلیون دلاری، فعالیت خود را موقتاً متوقف کرد؛ اما پس از رفع آسیبپذیری، خدمات اصلی پلتفرم دوباره در دسترس قرار گرفت.
- طبق اعلام تیم، اثر این حمله فقط به USDT در شبکه بایننس اسمارت چین محدود بود و بررسیها برای ردیابی و بازیابی وجوه سرقتشده همچنان ادامه دارد.
به گزارش کوینمارکتکپ، نیر اینتنتس، یک پروتکل معاملاتی میانزنجیرهای، دچار یک حادثه امنیتی شد که حدود ۳.۸ میلیون دلار خسارت به همراه داشت. این تیم پس از شناسایی این نفوذ امنیتی در ۱ اکتبر (۹ مهر)، خدمات پلتفرم را متوقف کرد و پس از رفع این نقص، آنها را مجدداً بازیابی کرد.
این شرکت اعلام کرد که این حادثه ناشی از یک باگ در نحوه تعامل سیستم واریز و برداشت Omni آن با قرارداد هوشمند نیر اینتنتس بوده است. این نقص به یک مهاجم اجازه داد تا پیش از آنکه تیم بتواند واکنشی نشان دهد، داراییها را برداشت کند.
نقص امنیتی پروتکل نیر اینتنتس برطرف شده است
به گفته این شرکت، آسیبپذیری در سمت قرارداد برطرف شده است. انتظار میرفت نیر اینتنتس و وبسایت آن در عرض حدود یک ساعت پس از این اعلامیه، فعالیتهای عادی خود را از سر بگیرند.

یازده شبکه برای مدت طولانیتری محدود باقی ماندند. واریز و برداشت در شبکههای بایننس اسمارت چین (BNB Smart Chain)، پالیگان (Polygon)، تون (TON)، آپتیمیزم (Optimism)، آوالانچ (Avalanche)، استلار (Stellar)، موناد (Monad)، ایکس لایر (X Layer)، ایدیآی (ADI)، اسکرول (Scroll) و پلاسما (Plasma) برای حدود ۱۲ ساعت دیگر غیرقابل دسترس باقی ماندند تا تیم تعمیرات زیرساخت Omni را به پایان برساند.
افرادی که داراییهای این شبکهها را در داخل نیر اینتنتس نگهداری میکردند، از جمله از طریق برنامه HOT Wallet یا در سایت نیر، توانستند پس از آنلاین شدن مجدد پلتفرم اصلی، آنها را به داراییهای دیگر سواپ کنند.
تأثیر این حمله به تتر در شبکه BSC محدود بود
ایلیا پولوسوخین (Illia Polosukhin)، همبنیانگذار نیر، بعداً تأیید کرد که نیر اینتنتس و سایت آن دوباره آنلاین شدهاند، اگرچه خدمات در چند شبکه آسیبدیده همچنان محدود باقی مانده است. او گفت که تأثیر این حمله امنیتی صرفاً به ارز تتر در شبکه بایننس اسمارت چین (BSC) محدود بوده است.
نیر اینتنتس به کاربران اجازه میدهد تا معاملات میانزنجیرهای را بدون اینکه خودشان یک پل ارتباطی یا صرافی انتخاب کنند، انجام دهند. بازارسازان مستقلی که به عنوان حلکننده (solver) شناخته میشوند، برای انجام هر سواپ درخواستی با یکدیگر رقابت میکنند. طبق اطلاعات وبسایت این پلتفرم، نیر اینتنتس تاکنون بیش از ۳۰ میلیارد دلار حجم معاملات را در ۳۵ بلاکچین پردازش کرده است.
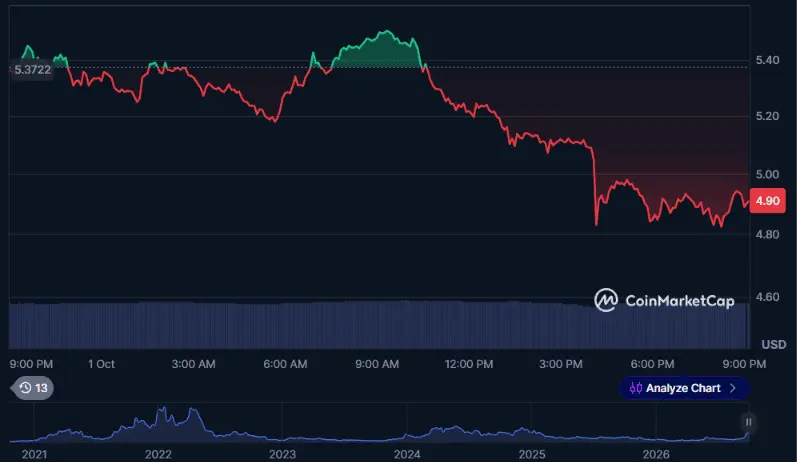
قیمت نیر پروتکل به دنبال انتشار این خبر در طول ۲۴ ساعت حدود ۶ درصد کاهش یافت، با وجود اینکه این حمله زیرساخت میانزنجیرهای نیر اینتنتس را تحت تأثیر قرار داد و نه بلاکچین پایه را.
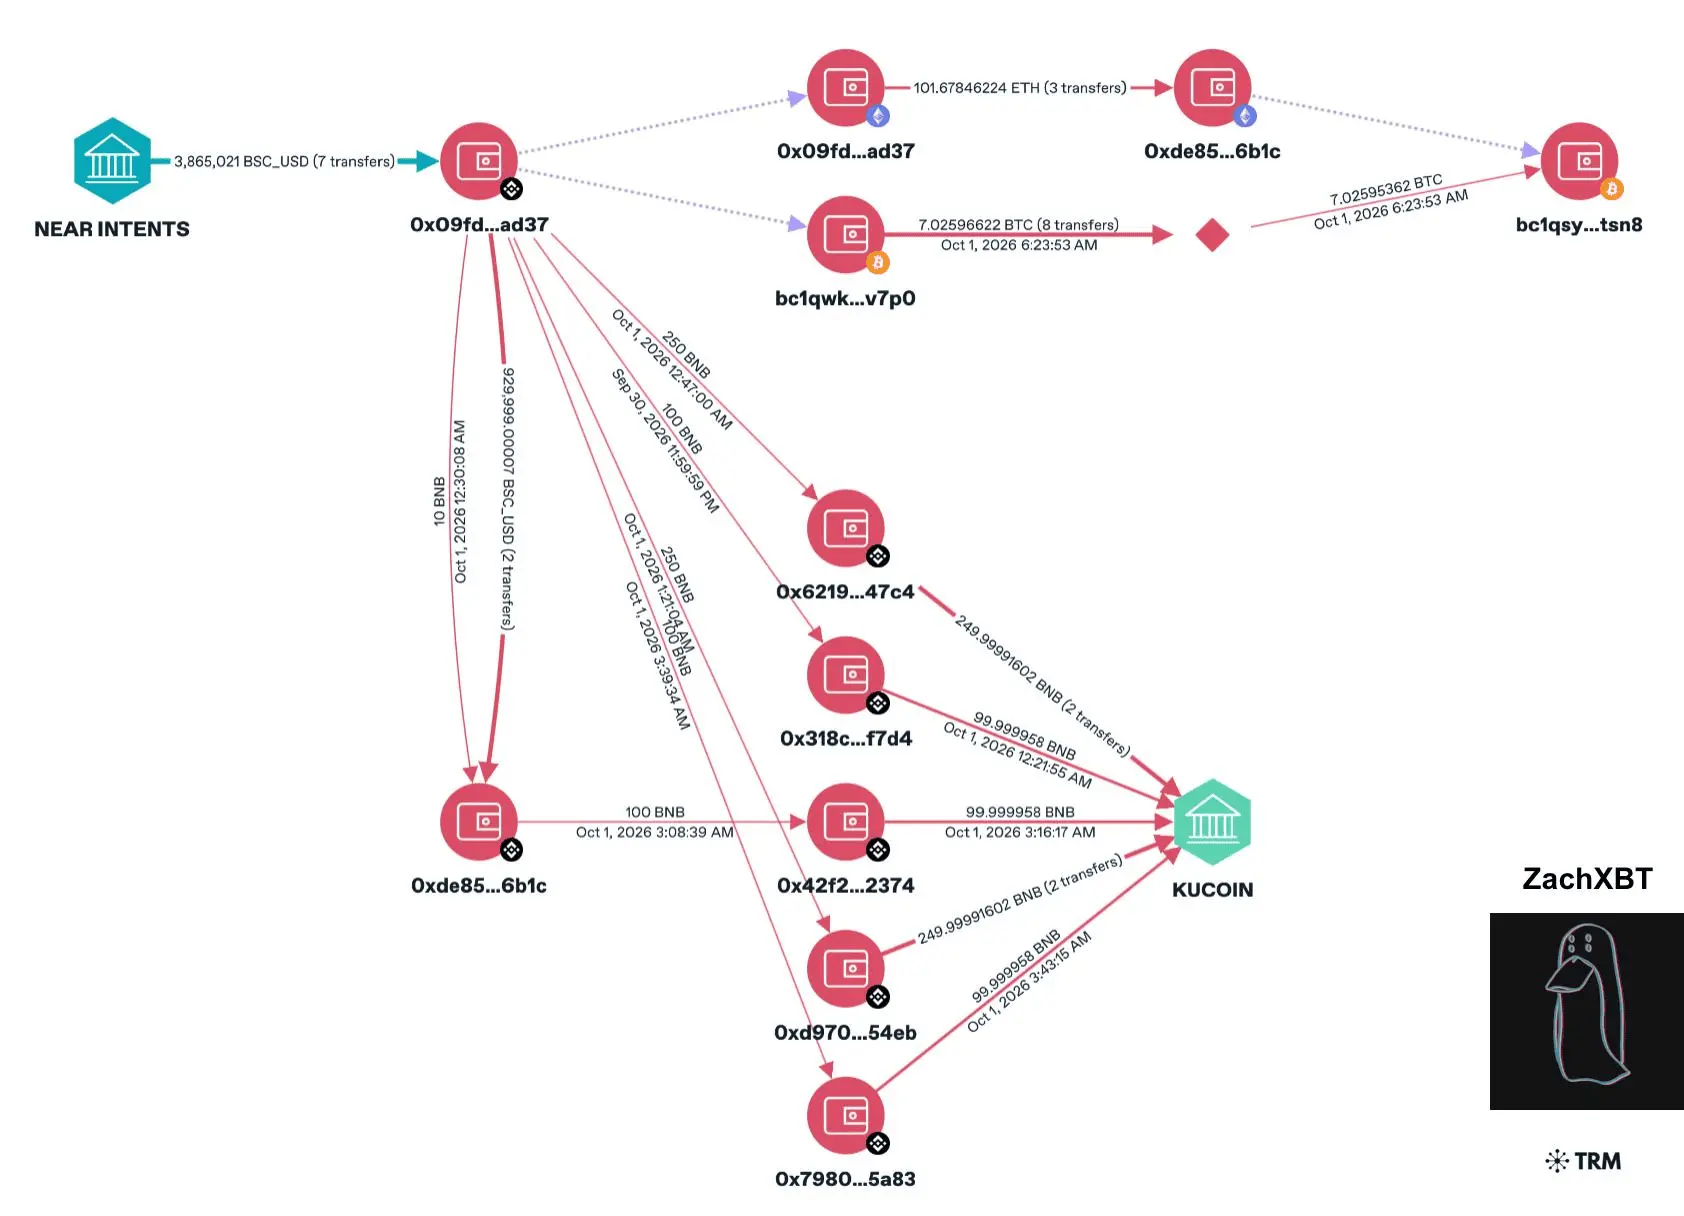
زکایکسبیتی (ZachXBT)، محقق بلاکچین، اعلام کرد که این حمله با برداشتهای غیرعادی از یک کیف پول گرم در شبکه بیانبی چین که به NEAR Intents مرتبط بود، آغاز شده است. به گفته او، وجوه سرقتشده ابتدا به صرافی کوکوین منتقل و سپس از طریق بریج به بیت کوین (BTC) تبدیل شدند.
نیر اینتنتس اعلام کرد که این حادثه را به نهادهای قانونی گزارش داده است. این تیم در حال همکاری با شرکتهای امنیتی و شرکای تحلیل بلاکچین است تا وجوه به سرقت رفته را ردیابی کرده و بازیابی آنها را پیگیری کند.
این حادثه به دنبال یک دوره پرمخاطره در حوزه امنیت ارزهای دیجیتال در سال جاری رخ میدهد. از دیگر نقضهای امنیتی بزرگ در سال ۲۰۲۶ میتوان به یک حمله تقریباً ۳۵۰ میلیون دلاری در صرافی بیتگت (Bitget) و یک حادثه نزدیک به ۳۲۰ میلیون دلاری در شبکه لیکوئید (Liquid Network)، که یک شبکه مرتبط با بیت کوین است، اشاره کرد.
نیر اینتنتس اعلام کرد که در روزهای آینده گزارش مفصلی درباره این حادثه منتشر خواهد کرد. این تیم مشخص نکرد که داراییهای چه کسانی تحت تأثیر این نقض قرار گرفته است.