خلاصه مطلب
احراز هویت دو عاملی (2FA) روشی کارآمد برای افزایش امنیت حسابهای کاربری است که با افزودن یک لایه محافظتی، احتمال دسترسی غیرمجاز را بهشدت کاهش میدهد. در این سیستم، ورود به حساب علاوه بر رمز عبور نیازمند عامل دومی مانند پیامک، اعلان، ویژگیهای بیومتریک، کلیدهای سختافزاری یا کدهای موقت اپلیکیشنهایی نظیر Google Authenticator است. اپلیکیشنهای تولیدکننده کدهای ۶رقمی موقت به شبکه تلفن همراه وابسته نیستند و به همین دلیل، امنتر و محبوبترند. فعالسازی این ابزار شامل نصب برنامه، اسکن بارکد امنیتی و ذخیره کدهای پشتیبان است. استفاده از سازوکار امنیتی کد دو عاملی بهویژه در بازار ارزهای دیجیتال برای محافظت از داراییها اهمیت حیاتی دارد.
مقدمه
احراز هویت دو عاملی یا 2FA یکی از مؤثرترین روشها برای افزایش امنیت حسابهای کاربری شما در سایتها و اپلیکیشنهای مختلف است. با کمک کد دو عاملی، حتی اگر رمز عبور شما لو رفته باشد، باز هم کسی جز خود شما نمیتواند وارد حسابهای شما شود. در واقع 2FA با اضافهکردن یک لایه محافظتی دوم، احتمال دسترسی غیرمجاز به حسابهای شما را بهشدت کاهش میدهد. باتوجهبه افزایش حملات فیشینگ، بدافزارها و لو رفتن اطلاعات کاربران در سایتهای مختلف، استفاده از 2FA به یک ضرورت تبدیل شده است.

در این مقاله از مجله نوبیتکس بررسی میکنیم که 2FA چیست، چگونه 2FA را فعال کنیم و چطور کد دو عاملی به کاربران کمک میکند کنترل بیشتری بر امنیت حسابهای خود داشته باشند.
احراز هویت دو عاملی (2FA) چیست؟
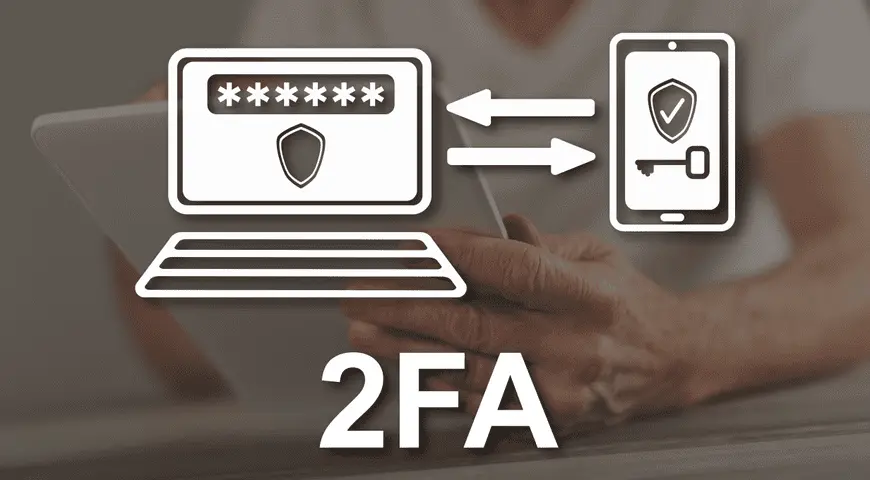
احراز هویت دو عاملی یا Two-Factor Authentication روشی برای تأیید هویت کاربر است که در آن علاوه بر رمز عبور، یک عامل امنیتی دوم نیز مورد نیاز است. این عامل دوم معمولاً یک کد ششرقمی است که بهصورت موقت تولید میشود و تنها برای مدت کوتاهی اعتبار دارد.

در حالت عادی، ورود به حساب کاربری تنها با نام کاربری و رمز عبور انجام میشود. اگر افراد غیرمجاز به هر روشی به این اطلاعات دست یابند، حساب کاربری در معرض خطر قرار میگیرد؛ اما در سیستم 2FA، حتی درصورت افشای رمز عبور، بدون دسترسی به عامل دوم، امکان ورود وجود ندارد.
عوامل رایج در احراز هویت دو عاملی
در احراز هویت 2FA، عامل دوم میتواند به شکلهای مختلفی ارائه شود:
- کد یکبارمصرف ارسالشده از طریق پیامک (SMS)
- کد تولیدشده توسط اپلیکیشنهایی مانند Google Authenticator
- اعلان (نوتیفیکیشن) تأیید ورود در موبایل
- کلیدهای امنیتی سختافزاری
- اثر انگشت یا تشخیص چهره
از میان این روشها، استفاده از اپلیکیشنهای تولیدکننده کد، بهدلیل امنیت بالا و وابستهنبودن به شبکه مخابراتی، یکی از امنترین و رایجترین گزینهها برای کاربران ایرانی به حساب میآید. در شرایطی مثل قطعی اینترنت یا نبودِ امکان ارسال پیامک، میتوان از کد تولیدشده در این اپلیکیشنها برای ورود به حسابهای کاربری استفاده کرد.
کد دو عاملی چگونه کار میکند؟
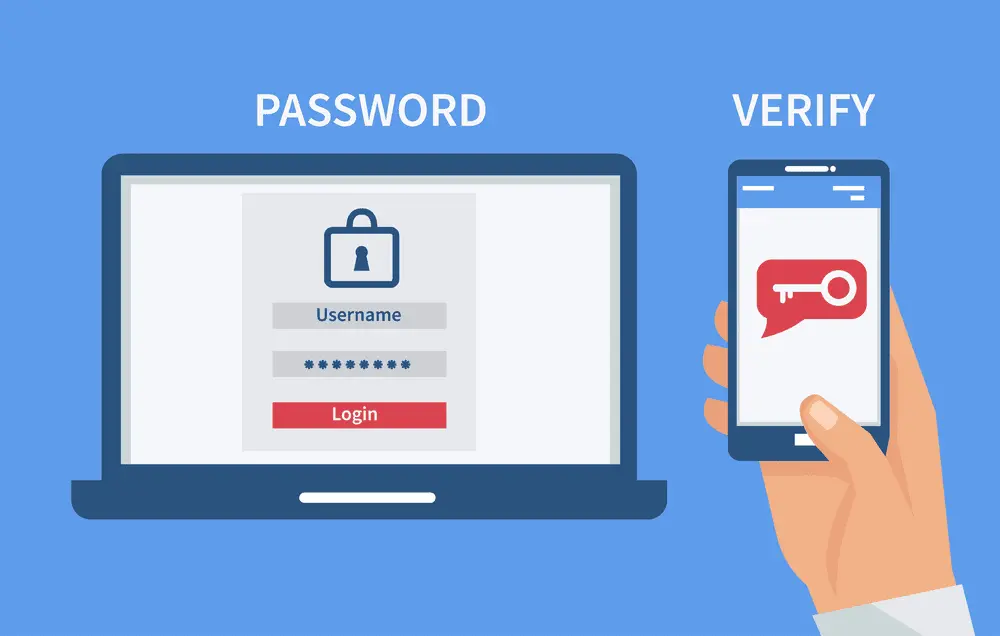
کد دو عاملی (2FA Code) یک رمز موقت و یکبارمصرف است که پس از واردکردن رمز عبور، برای تأیید هویت کاربر استفاده میشود. این کد معمولاً ۶ رقمی است و هر ۳۰ تا ۶۰ ثانیه تغییر میکند. هدف از این کار این است که حتی اگر شخصی به رمز عبور حساب دسترسی پیدا کند، بدون داشتن این کد نتواند وارد حساب شود.
فرایند ورود با استفاده از 2FA معمولاً به این صورت انجام میشود:
- کاربر نام کاربری و رمز عبور خود را وارد میکند.
- سیستم از او میخواهد کد دو عاملی را نیز وارد کند.
- کاربر کد را از اپلیکیشنی مانند Google Authenticator، پیامک یا روش امنیتی دیگری دریافت میکند.
- پس از وارد کردن کد صحیح، دسترسی به حساب صادر میشود.
نکته مهم این است که کدهای دو عاملی دائمی نیستند. این کدها فقط در مدت کوتاهی معتبر هستند و پس از چند ثانیه منقضی میشوند. همین موضوع باعث میشود سوءاستفاده از آنها بسیار دشوارتر از رمزهای عبور معمولی باشد.
در روشهایی مانند Google Authenticator، کدها حتی بدون نیاز به اینترنت یا آنتن موبایل تولید میشوند. هنگام فعالسازی، یک کلید امنیتی بین سرویس موردنظر و اپلیکیشن کاربر ردوبدل میشود و از آن پس هر دو طرف براساس همان کلید، کدهای یکسانی تولید میکنند. به همین دلیل، این روش نسبت به دریافت کد از طریق پیامک امنیت بیشتری دارد. امروزه در بسیاری از صرافیهای ارز دیجیتال، کیف پول های ارز دیجیتال، حسابهای بانکی و سرویسهای آنلاین بهعنوان یکی از استانداردهای اصلی امنیتی مورد استفاده قرار میگیرد.
انواع روشهای احراز هویت دو عاملی (2FA)
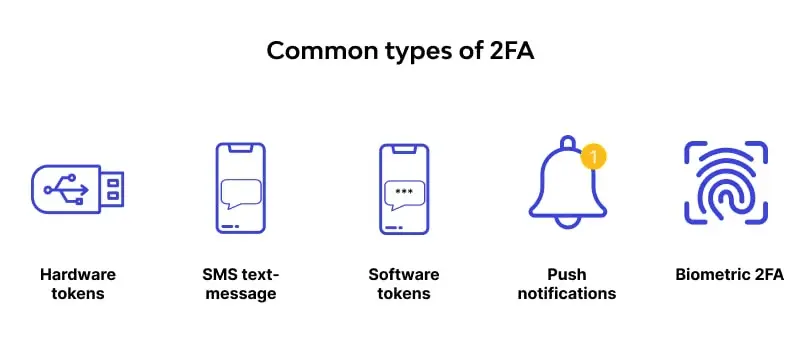
وقتی صحبت از احراز هویت دو عاملی میشود، بسیاری از کاربران تصور میکنند که تنها راه دریافت کد امنیتی، پیامک است. درحالیکه امروزه روشهای مختلفی برای تأیید هویت در سیستمهای 2FA وجود دارد که هرکدام سطح امنیت، مزایا و محدودیتهای خاص خود را دارند. انتخاب روش مناسب به نوع حساب کاربری، میزان حساسیت اطلاعات و نیازهای امنیتی کاربر بستگی دارد.
دریافت کد از طریق پیامک (SMS)
یکی از قدیمیترین و رایجترین روشهای احراز هویت دو عاملی، ارسال کد یکبارمصرف از طریق پیامک است. در این روش، پس از واردکردن رمز عبور، یک کد چندرقمی به شماره تلفن ثبتشده کاربر ارسال میشود.
مزیت اصلی این روش سادگی استفاده از آن است، چون تقریباً همه کاربران به تلفن همراه دسترسی دارند. بااینحال، پیامک امنترین روش 2FA محسوب نمیشود و در برخی شرایط، مانند حملات تعویض سیمکارت (SIM Swap)، امکان سوءاستفاده از آن وجود دارد.
اپلیکیشنهای تولیدکننده کد
اپلیکیشنهایی مانند Google Authenticator، Microsoft Authenticator و Authy از محبوبترین ابزارهای تولید کد دو عاملی هستند. این برنامهها کدهای موقتی تولید میکنند که معمولاً هر ۳۰ ثانیه تغییر میکنند.
این روش نسبت به پیامک امنیت بیشتری دارد، چون کدها روی خود دستگاه تولید میشوند و وابستگی به آنتن سیمکارت و اینترنت ندارند. به همین دلیل بسیاری از صرافیهای ارز دیجیتال، پلتفرمهای مالی و سرویسهای آنلاین استفاده از این روش را توصیه میکنند.
تأیید ورود از طریق اعلان (Push Notification)
در این روش، هنگام ورود به حساب کاربری یک اعلان روی گوشی یا دستگاه مورد اعتماد کاربر نمایش داده میشود. کاربر تنها با انتخاب گزینه تأیید یا رد میتواند درخواست ورود را مدیریت کند.
این روش تجربه کاربری ساده و سریعی ارائه میدهد و در سرویسهایی مانند گوگل، مایکروسافت و برخی اپلیکیشنها مورد استفاده قرار میگیرد.
کلیدهای امنیتی سختافزاری
کلیدهای امنیتی فیزیکی مانند YubiKey یکی از امنترین روشهای احراز هویت دو عاملی هستند. این دستگاهها معمولاً از طریق USB، NFC یا بلوتوث به سیستم متصل میشوند و برای تأیید هویت مورد استفاده قرار میگیرند.
اگرچه استفاده از این ابزارها هزینه بیشتری برمیدارد، در برابر بسیاری از حملات سایبری، ازجمله فیشینگ، مقاومت بسیار بالایی دارند و گزینه مناسبی برای کاربران حرفهای و سازمانها به حساب میآیند.
روشهای بیومتریک
برخی سرویسها از ویژگیهای منحصربهفرد بدن افراد مانند اثر انگشت، تشخیص چهره یا اسکن عنبیه چشم بهعنوان عامل دوم احراز هویت استفاده میکنند.
این روشها علاوه بر امنیت مناسب، راحتی بالایی نیز دارند، چون کاربر نیازی به حفظ یا واردکردن کد ندارد. البته امنیت آنها تا حد زیادی به کیفیت سختافزار و سیستم امنیتی دستگاه بستگی دارد.
در میان تمام روشهای موجود، استفاده از اپلیکیشنهای تولیدکننده کد مانند Google Authenticator معمولاً بهترین تعادل را میان امنیت، سهولت استفاده و دسترسیپذیری ایجاد میکند و به همین دلیل به یکی از رایجترین روشهای احراز هویت دو عاملی در جهان تبدیل شده است.
در بخش بعدی، نحوه فعالسازی و استفاده از 2FA با این روش را بررسی میکنیم.
آموزش فعالسازی احراز هویت دو عاملی با Google Authenticator
یکی از محبوبترین ابزارها برای دریافت کد دو عاملی، اپلیکیشن گوگل آتنتیکیتور (Google Authenticator) است. مراحل فعالسازی این اپلیکیشن به صورت زیر است:
مرحله اول: نصب اپلیکیشن
ابتدا اپلیکیشن Google Authenticator را از فروشگاه رسمی سیستمعامل خود دانلود و نصب کنید:
- کاربران اندروید: فروشگاه Google Play یا کافه بازار
- کاربران iOS: فروشگاه App Store
مرحله دوم: ورود به تنظیمات امنیت حساب
وارد حساب کاربری خود در وبسایت یا اپلیکیشن مورد نظر شوید و به بخش تنظیمات امنیت (Security Settings) بروید. سپس گزینه فعالسازی 2FA یا Two-Factor Authentication را انتخاب کنید.
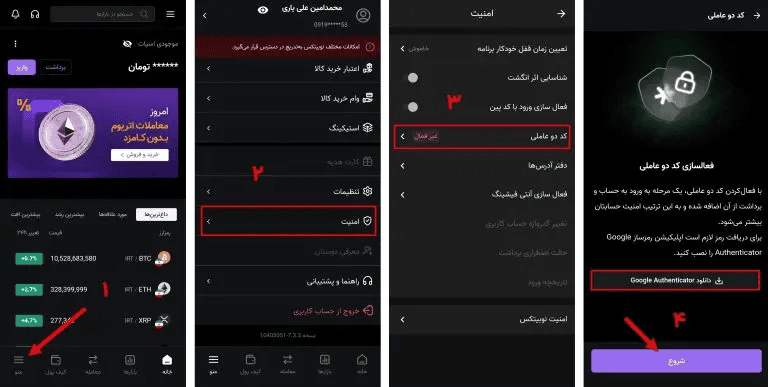
اگر قصد فعالسازی احراز هویت دو عاملی در نوبیتکس را دارید، باید از منوی کاربری خود وارد بخش امنیت شوید.
مرحله سوم: اسکن QR Code
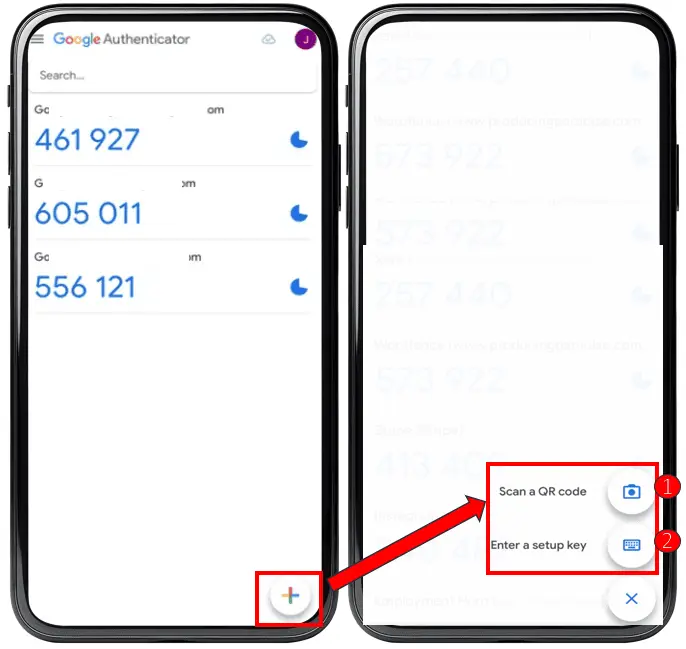
پساز انتخاب روش Google Authenticator، یک QR Code روی صفحه نمایش داده میشود. اپلیکیشن را باز کرده و گزینه افزودن حساب جدید را انتخاب کنید، سپس QR Code را اسکن کنید.
درصورتیکه امکان اسکن بارکد به هر دلیلی وجود نداشت، میتوانید با استفاده از گزینه Enter a setup key کدی را که سایت دراختیار شما قرار میدهد در آن وارد کنید.
مرحله چهارم: ذخیره کد پشتیبان
در این مرحله معمولاً یک کد پشتیبان (Recovery Code یا Backup key) به شما نمایش داده میشود. این کد را در محل امنی ذخیره کنید تا درصورت گمشدن گوشی یا حذف اپلیکیشن، بتوانید دوباره به حساب خود دسترسی داشته باشید.
مرحله پنجم: تأیید نهایی
کدی را که اپلیکیشن تولید میکند در سایت وارد کنید تا فعالسازی نهایی شود. پسازآن، هر بار برای ورود، علاوه بر رمز عبور، این کد نیز از شما درخواست خواهد شد.
آموزش بازیابی Google Authenticator درصورت ازدسترفتن کد دو عاملی
یکی از نگرانیهای رایج کاربران این است که اگر گوشی خود را گم کنند، اپلیکیشن Google Authenticator حذف شود یا به هر دلیلی به کد دو عاملی دسترسی نداشته باشند، چگونه میتوانند دوباره وارد حساب خود شوند. خوشبختانه اکثر سرویسها راهکارهایی برای بازیابی دسترسی در نظر گرفتهاند.
روش اول: استفاده از کدهای پشتیبان (Recovery Codes)
هنگام فعالکردن 2FA، بسیاری از پلتفرمها مجموعهای از کدهای پشتیبان در اختیار کاربر قرار میدهند. این کدها برای مواقع اضطراری طراحی شدهاند و میتوانند جایگزین کد دو عاملی شوند.
به همین دلیل توصیه میشود این کدها را در جایی امن و خارج از تلفن همراه ذخیره کنید.
برای استفاده از آنها:
- وارد صفحه ورود حساب کاربری شوید.
- پس از واردکردن نام کاربری و رمز عبور، گزینه استفاده از Recovery Code را انتخاب کنید.
- یکی از کدهای پشتیبان ذخیرهشده را وارد کنید.
- پس از ورود به حساب، تنظیمات 2FA را مجدداً بررسی یا فعال کنید.
روش دوم: انتقال Google Authenticator به دستگاه جدید
اگر هنوز به گوشی قبلی دسترسی دارید و فقط قصد تعویض دستگاه را دارید، معمولاً میتوانید حسابهای Google Authenticator را به گوشی جدید منتقل کنید.
مراحل کلی به این صورت است:
- اپلیکیشن Google Authenticator را روی گوشی جدید نصب کنید.
- در گوشی قبلی گزینه انتقال حسابها (Transfer Accounts) را انتخاب کنید.
- کد QR نمایشدادهشده را با گوشی جدید اسکن کنید.
- پس از انتقال موفق، کدهای دو عاملی روی دستگاه جدید قابل استفاده خواهند بود.
روش سوم: بازیابی از طریق پشتیبانی پلتفرم
اگر به گوشی قبلی و کدهای پشتیبان دسترسی ندارید، معمولاً آخرین راهحل ارتباط با تیم پشتیبانی سرویس موردنظر است. در این شرایط ممکن است از شما بخواهند هویت خود را تأیید کنید، اطلاعات حساب را ارائه دهید یا مدارک شناسایی یا اطلاعات امنیتی ثبتشده را ارسال کنید.
برای حساب کاربری خود در نوبیتکس نیز میتوانید ازطریق صفحه فراموشی شناسایی دو عاملی برای غیرفعال کردن 2FA اقدام کنید.
اهمیت احراز هویت دو عاملی در بازار ارزهای دیجیتال
در بازار ارزهای دیجیتال، امنیت حساب کاربری نقش بسیار مهمی دارد، چون مستقیماً پای داراییهای شما در میان است و رعایتنکردن نکات امنیتی میتواند ضررهای غیرقابلجبرانی برای شما بههمراه داشته باشد. نوسانهای شدید قیمت لحظه ای ارزهای دیجیتال، افزایش روزافزون کاربران و جذابیت این بازار برای هکرها باعث شده تا استفاده از 2FA به یک الزام جدی تبدیل شود.
در صرافیهای رمزارزی معتبر، فعالسازی 2FA برای برداشت وجه یا تغییر تنظیمات امنیتی معمولاً اجباری است. با این حال، حتی اگر اجباری وجود نداشت، پیشاز خرید بیت کوین یا بهطور کلی خرید ارزهای دیجیتال از صرافیها، حتماً احراز هویت دو عاملی را روی حساب خود فعال کنید تا از امنیت حساب و داراییهای خود مطمئن باشید.
نکات امنیتی مهم هنگام استفاده از 2FA
فعالکردن احراز هویت دو عاملی امنیت حساب را بهشکل قابلتوجهی افزایش میدهد؛ اما برای بهرهمندی کامل از مزایای آن باید چند نکته مهم را نیز رعایت کرد. بسیاری از مشکلاتی که کاربران هنگام استفاده از 2FA با آن مواجه میشوند، نه بهدلیل ضعف این سیستم، بلکه بهدلیل نگهداری نادرست اطلاعات امنیتی رخ میدهد.
کدهای پشتیبان را در محل امن نگهداری کنید
هنگام فعالسازی 2FA، بسیاری از سرویسها تعدادی کد پشتیبان (Recovery Codes) در اختیار کاربر قرار میدهند. این کدها برای مواقعی کاربرد دارند که دسترسی به گوشی یا اپلیکیشن احراز هویت از بین رفته باشد. بهتر است این کدها در محلی امن و ترجیحاً بهصورت آفلاین نگهداری شوند و از ذخیره آنها در فایلهای بدون رمز عبور خودداری شود.
قبل از تعویض یا ریست گوشی، 2FA را منتقل کنید
یکی از رایجترین اشتباهات کاربران، حذف اپلیکیشن Google Authenticator یا تعویض گوشی بدون انتقال حسابهای احراز هویت است. پیش از تغییر دستگاه، اطمینان حاصل کنید که حسابهای 2FA به گوشی جدید منتقل شدهاند یا کدهای پشتیبان در دسترس هستند.
از اپلیکیشنهای معتبر استفاده کنید
اپلیکیشنهای احراز هویت را تنها از فروشگاههای رسمی مانند گوگل پلی، اپ استور یا فروشگاههای معتبر ایرانی دانلود کنید. نصب برنامههای ناشناس یا نسخههای غیررسمی میتواند امنیت حسابهای کاربری را به خطر بیندازد.
مراقب حملات فیشینگ باشید
احراز هویت دو عاملی لایه امنیتی مهمی ایجاد میکند؛ اما همچنان باید در برابر صفحات جعلی و لینکهای مشکوک هوشیار بود. هیچگاه کد دو عاملی خود را در پاسخ به ایمیلها، پیامها یا تماسهای غیرمنتظره در اختیار دیگران قرار ندهید.
تا حد امکان از اپلیکیشن Authenticator بهجای پیامک استفاده کنید
اگر سرویس موردنظر این امکان را ارائه میدهد، استفاده از Google Authenticator یا سایر اپلیکیشنهای مشابه معمولاً گزینه امنتری نسبت به دریافت کد ازطریق پیامک است. این روش وابستگی به شبکه مخابراتی ندارد و دربرابر برخی حملات مانند سوءاستفاده از سیمکارت امنتر است.
امنیت گوشی خود را جدی بگیرید
ازآنجاکه کدهای دو عاملی معمولاً روی تلفن همراه تولید میشوند، امنیت خود دستگاه نیز اهمیت زیادی دارد. استفاده از رمز عبور قوی، قفل اثر انگشت یا تشخیص چهره و بهروزرسانی منظم سیستمعامل میتواند از دسترسی افراد غیرمجاز به حسابهای کاربری جلوگیری کند.
جمعبندی
احراز هویت دو عاملی یکی از سادهترین و درعینحال مؤثرترین راهها برای افزایش امنیت حسابهای آنلاین است. آشنایی با اینکه کد دو عاملی چیست، درک عملکرد آن و یادگیری نحوه فعال سازی Google Authenticator به شما کمک میکند کنترل بیشتری بر امنیت دیجیتال خود داشته باشید. باتوجهبه گسترش خدمات مالی آنلاین و رشد سریع بازار ارزهای دیجیتال، استفاده از 2FA دیگر یک انتخاب اختیاری نیست، بلکه یک ضرورت جدی به حساب میآید. فعالسازی این قابلیت میتواند نقش مهمی در محافظت از سرمایه و اطلاعات شخصی شما ایفا کند و آرامش خاطر بیشتری در استفاده از خدمات آنلاین برای شما فراهم آورد.
سؤالات متداول
2FA روشی امنیتی است که برای ورود به حساب، علاوه بر رمز عبور، به یک عامل دوم مانند کد یکبارمصرف نیاز دارد تا هویت کاربر تأیید شود.
کد دو عاملی یک رمز موقت است که معمولاً با اپلیکیشنهایی مثل Google Authenticator یا ازطریق پیامک تولید میشود و هر چند ثانیه تغییر میکند.
برای فعالسازی، باید وارد تنظیمات امنیت حساب خود شوید، گزینه Two-Factor Authentication را انتخاب کنید و با اتصال به یک اپلیکیشن احراز هویت یا شماره تلفن، آن را فعال کنید.
این روش نسبت به نداشتن 2FA بهتر است اما در برابر برخی حملات آسیبپذیر است. استفاده از اپلیکیشنهای تولید کد معمولاً امنیت بالاتری دارد.
در این حالت میتوان از کدهای بکاپ (Recovery Codes) استفاده کرد. اگر این کدها در دسترس نباشند، باید ازطریق پشتیبانی پلتفرم برای بازیابی حساب اقدام کنید.
اپلیکیشنهای مختلفی وجود دارند، اما Google Authenticator بهدلیل سادگی، دسترسی گسترده و امنیت مناسب، یکی از رایجترین گزینهها محسوب میشود.